
Análisis técnico del informe final de la CSB sobre la explosión de Furnace 5 en Shell Polymers Monaca, centrado en independencia de barreras, controles administrativos, HMI, factores humanos, PHA, SIS y modos operativos.
En resumen: once controles no eran once barreras independientes
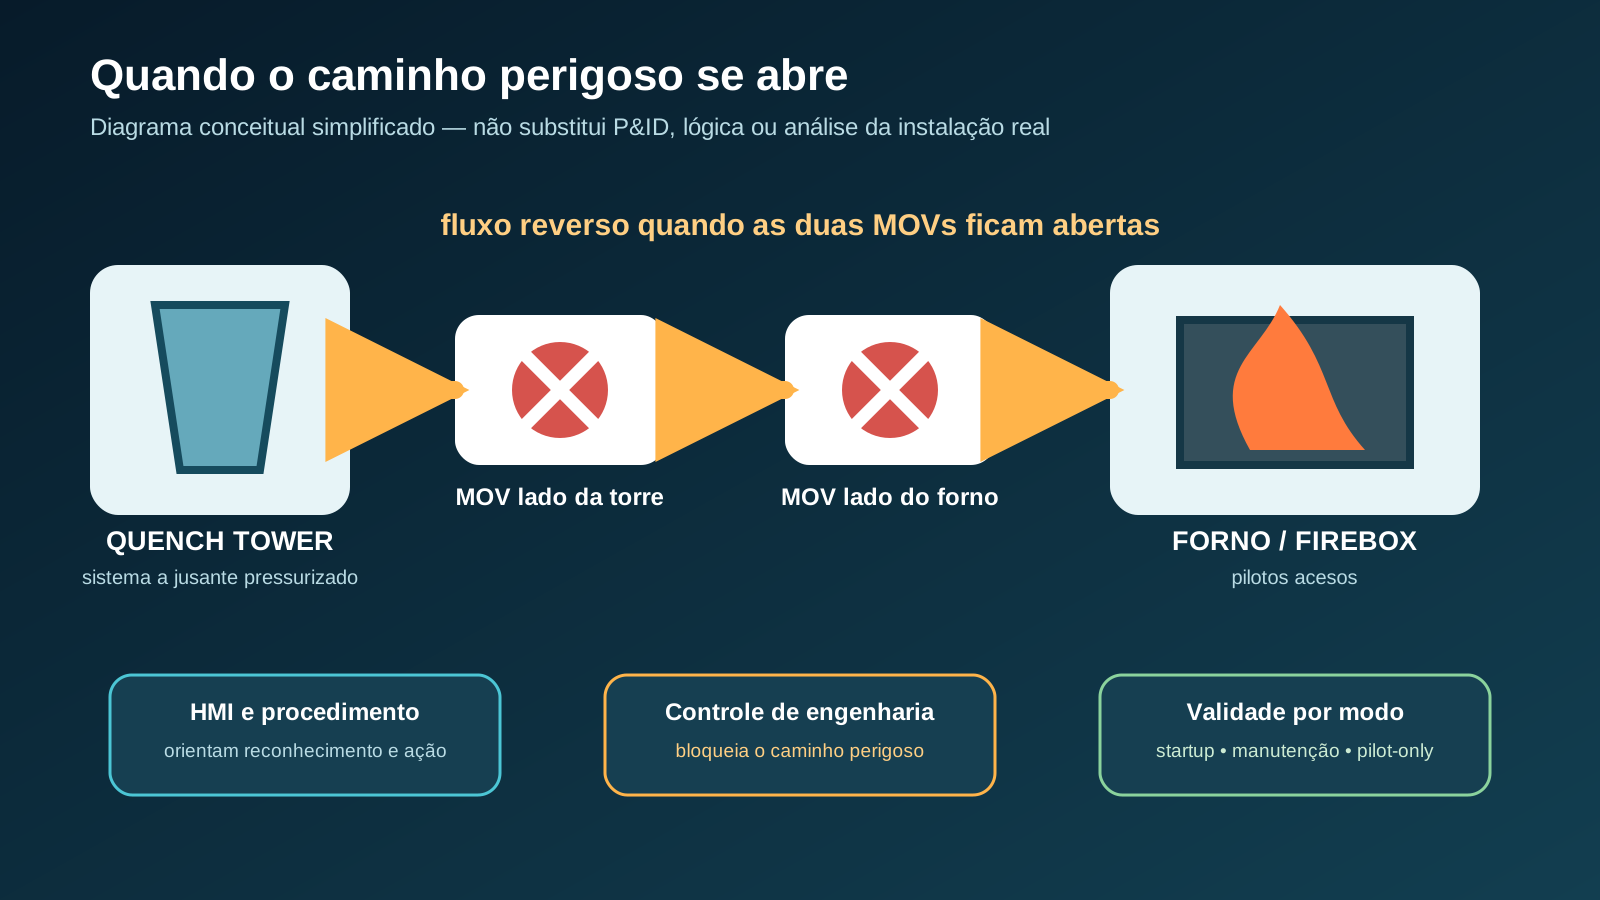
La explosión del 4 de junio de 2025 en Furnace 5 ocurrió después de que gas craqueado inflamable retornara desde el sistema aguas abajo hacia la caja de fuego y encontrara pilotos encendidos. La CSB determinó que la apertura inadvertida simultánea de dos válvulas motorizadas de aislamiento creó esa ruta.
El informe final catalogó 11 controles administrativos destinados a prevenir o mitigar el escenario. Durante el evento fallaron, no estaban disponibles, no correspondían a la configuración o no fueron ejecutados e interpretados como se requería.
Una lista extensa no demuestra independencia. Varias medidas dependían de las mismas personas, la misma interfaz y la misma interpretación del modo operativo. Contar controles es fácil; demostrar disponibilidad e independencia es ingeniería.
Qué ocurrió en Monaca
La unidad de craqueo de etano comenzó a operar en noviembre de 2022. Durante una parada de 2025, Shell decidió limpiar por primera vez los coke traps de los siete hornos. Furnace 5 quedó aislado de la quench tower mediante dos MOV de 36 pulgadas cerradas en serie.
Durante el retorno al servicio, un ingeniero de proceso, automatización, control y optimización —PACO en el informe— manipuló las válvulas remotamente. Nunca había realizado esa tarea. Otros hornos ya producían gas hacia el sistema común.
La pantalla mostraba tres MOV visualmente similares cuyas etiquetas diferían sobre todo en el último dígito. El job aid tenía pasos fuera de secuencia y un cambio de modo actualizó la pantalla a una posición que favoreció seleccionar la válvula equivocada. Las dos MOV de aislamiento quedaron abiertas.
La presión aguas abajo impulsó gas hacia el horno. Unos seis minutos después del comando, la CSB estimó cerca de 641 libras acumuladas antes de la ignición. La explosión rompió una pared de la firebox y produjo un incendio.

Consecuencias graves sin lesiones reportadas
Quince empleados evacuaron y no se reportaron heridos. Un contratista quedó atrapado en un ascensor y fue rescatado. La ausencia de víctimas no vuelve menor el mecanismo: el análisis de peligros ya reconocía potencial de múltiples fatalidades.
Shell estimó US$ 95 millones en daños y unas 5.100 libras de etileno y productos de combustión liberados. Furnace 5 volvió al servicio el 22 de enero de 2026.
No fue solamente un clic equivocado
La CSB definió como causa la apertura simultánea inadvertida de las dos MOV. Como factores contribuyentes señaló experiencia y conocimiento limitados para la tarea, controles administrativos ineficaces y deficiencias de la HMI del sistema de seguridad.
El comando fue la acción proximal, no la explicación completa. Hay que preguntar por qué era plausible seleccionar mal, por qué la pantalla aumentaba ambigüedad, por qué alarmas relevantes estaban suprimidas y por qué no existía una barrera automática válida.
Reducirlo a error humano cierra la investigación donde debería comenzar el análisis del sistema.
Once controles: ¿qué tan independientes eran?
Políticas, procedimientos, alarmas, ejecución en campo, ayudas, reglas de bypass, parada de emergencia y exclusión pueden ser valiosos. El número no demuestra robustez.
Una barrera debe cumplir su función, estar disponible en el modo real y evitar dependencias comunes excesivas. Procedimiento, alarma y respuesta pueden fallar juntos si dependen de la misma persona, pantalla y premisa.
| Grupo | Función prevista | Lección |
|---|---|---|
| Políticas y procedimientos | Mantener aislamiento y guiar la transición | Protegen si corresponden a la tarea y modo reales |
| Alarmas | Revelar presión, gas o estado inesperado | Había alarmas suprimidas o poco diferenciadas |
| HMI y acción | Identificar y operar la MOV correcta | Etiquetas y representación similares aumentaron la carga |
| Operación temporal | Reconocer configuración anormal y compensar | La exigencia no era suficientemente conocida |
| Emergencia y exclusión | Limitar consecuencias y retirar personas | Dependían del reconocimiento oportuno |
| Ingeniería | Impedir físicamente el retorno | El control del licenciador no estaba configurado para retirar el doble aislamiento |
Control no es sinónimo de capa independiente
En análisis de riesgos, una salvaguarda exige definir condición iniciadora, acción, tiempo de respuesta, energía, disponibilidad y fallas. Dos instrucciones del mismo procedimiento no son automáticamente dos barreras.
Dos alarmas suprimidas por el mismo modo comparten dependencia. Capacitación y supervisión pueden fallar juntas si la tarea fue clasificada de forma incorrecta.
Este artículo no atribuye SIL ni probabilidad de falla a las once medidas. La conclusión sustentada es cualitativa: el escenario de alta consecuencia dependía de controles administrativos y la protección de ingeniería no estaba disponible en esa configuración.
HMI no es estética
La interfaz humano-máquina reúne pantallas, símbolos, etiquetas, comandos, alarmas, tendencias y feedback mediante los cuales una persona comprende y modifica el proceso. Es parte del camino entre intención y movimiento físico.
La CSB encontró tres MOV casi idénticas en una sola pantalla, etiquetas distintas principalmente por el último dígito y confirmación insuficiente para un comando crítico.
Una interfaz de alto desempeño aporta jerarquía visual, contexto, distinción funcional, estado claro, confirmación proporcional y recuperación. La CSB citó ISA-101; aquí solo se usa su caracterización pública, sin reproducir normas propietarias.
Las alarmas deben existir en el modo donde existe el peligro
Alarmas de presión y detección de gases estaban suprimidas en pilot-only. Apareció una alarma crítica de estado inesperado, pero su descripción era casi igual a la de otra válvula y fue reconocida sin corregir la condición.
La supresión puede ser legítima cuando una señal no tiene sentido en un estado. El riesgo aparece si la lógica solo cubre operación nominal y deja vacíos durante mantenimiento, recuperación de aislamiento o combinaciones imprevistas.
La pregunta no es si toda alarma debe estar siempre activa, sino qué información y protección independiente permanecen cuando el peligro puede existir.
La trampa de los modos operativos
Un horno no tiene solamente estados encendido y apagado. El informe describe craqueo, decoking, hot steam standby, pilot-only, startup, shutdown y mantenimiento. Presión, ignición, permisivos y rutas cambian.
Una salvaguarda válida en operación normal puede estar inhibida durante una transición. Los controles locales del licenciador podían evitar el retorno, pero no estaban configurados para retirar el doble aislamiento.
La revisión de peligros debe verificar cada función en startup, shutdown, pilot-only, mantenimiento, bypass, recuperación y emergencia.
Cuando el análisis ya conoce el escenario
La revalidación PHA de 2023 identificó flujo inverso hacia un horno fuera de servicio como escenario de explosión con potencial de múltiples fatalidades. El peligro no era inimaginable.
Dos controles administrativos considerados no estaban activos ese día. La CSB concluyó que el escenario dependía de medidas administrativas sin salvaguarda de ingeniería disponible en doble aislamiento.
La primera recomendación pide revisar desviaciones tratadas solo con controles administrativos e implementar diseño inherentemente más seguro o control de ingeniería para escenarios de muerte, lesión grave o daño sustancial.
La ingeniería existía, pero no para esa configuración
El licenciador había suministrado controles locales capaces de impedir el backflow. No estaban configurados para retirar el doble aislamiento, por lo que la tarea migró a manipulación remota mediante la interfaz deficiente.
La segunda recomendación solicita un control de ingeniería que evite el retorno en todos los modos del horno y cita IEC/ISA 61511 como referencia de seguridad funcional.
Eso no prescribe una arquitectura o SIL universal. La instalación debe definir, validar y mantener la función para sus modos relevantes.
Qué cambió después
Shell modificó el control local para que operadores de campo accionaran las MOV del lado del horno, decoking y torre sin manipulación PACO en esa tarea. También implantó lógica SIS que mantiene cerrada la MOV de la torre si se abre por error la del horno.
Se emitió un procedimiento paso a paso y hubo capacitación. Ingeniería bloquea la progresión; procedimiento y competencia estructuran la ejecución. El desempeño humano no debe ser la única defensa frente a una consecuencia catastrófica.
Contexto OSHA en Estados Unidos
PSM conecta información de proceso, PHA, procedimientos, capacitación, integridad, gestión de cambios, revisión pre-startup e investigación.
El registro público de la inspección 1829624.015 indica cierre el 2 de enero de 2026, dos violaciones serias y penalidad corriente de US$ 26.480. Se presenta como contexto, no como juicio jurídico general.
OSHA fiscaliza y emite citaciones; la CSB es una agencia investigadora independiente y no regulatoria que formula conclusiones y recomendaciones, pero no multas.
Qué significa para Brasil
NR-1 y NR-20 no regían el accidente de Pensilvania. En una instalación equivalente en Brasil, después de verificar el alcance, aportan preguntas sobre jerarquía, análisis, proyecto, modos, cambios y aprendizaje.
NR-1 prioriza evitar peligros y protección colectiva antes de medidas administrativas e individuales. NR-20 conecta proyecto petroquímico, interrupción de cadenas de fuga-incendio-explosión, análisis documentado, modificaciones, mantenimiento y procedimientos para operación normal, temporal, emergencia, parada y post-emergencia.
GRO/PGR no es equivalente jurídico de PHA/PSM. ISA-101 e IEC 61511 tampoco son obligatorias automáticamente en Brasil; depende de ley, base de proyecto, contrato y riesgo específico.
Preguntas para probar barreras antes del próximo startup
Úselas como guía de revisión, no como sustituto de PHA, proyecto o validación específica.
- ¿Qué ocurre si la acción crítica se ejecuta fuera de secuencia?
- ¿Qué barrera automática bloquea la ruta peligrosa?
- ¿Está disponible en startup, shutdown, mantenimiento, bypass y emergencia?
- ¿Hay alarmas suprimidas en el modo de la tarea y qué compensación queda?
- ¿Los controles independientes dependen de la misma persona, pantalla, procedimiento, señal o energía?
- ¿La HMI diferencia equipos similares por función, posición y consecuencia?
- ¿Los comandos peligrosos tienen confirmación, feedback y recuperación?
- ¿El análisis incluye mantenimiento no rutinario y recuperación de aislamiento?
- ¿El procedimiento corresponde exactamente a la configuración?
- ¿La PHA da crédito excesivo a capacitación, alarmas o procedimientos?
- ¿Las acciones de ingeniería aplazadas tienen justificación y revisión?
- ¿El equipo sabe cuándo abortar la transición?
Lo que el caso no demuestra
No demuestra que la capacitación sea inútil, que los procedimientos no funcionen o que el operador sea una causa suficiente. Competencia y procedimientos siguen siendo esenciales dentro de un sistema que prevenga acciones peligrosas y limite consecuencias.
Tampoco autoriza diagnósticos genéricos de cultura, intención o culpa. Citar ISA, IEC, CCPS, NIOSH u OSHA no convierte esas referencias automáticamente en derecho brasileño.
Conclusión
Monaca tenía políticas, alarmas, procedimientos, reglas y personas capacitadas. El escenario conocido atravesó esas capas porque compartían dependencias humanas y la protección de ingeniería no estaba disponible en el modo real.
La pregunta transferible es: si esta acción se ejecuta mal, ¿qué barrera independiente evita la consecuencia grave sin exigir que otra persona la detecte y corrija a tiempo? Si la respuesta es solo que el procedimiento ordena hacerlo bien, el análisis no terminó.
Preguntas frecuentes
¿Qué causó la explosión de Shell Polymers Monaca?
Según la CSB, las dos MOV de aislamiento se abrieron inadvertidamente y permitieron el flujo inverso hacia la firebox, donde el gas encontró pilotos encendidos.
¿Por qué la CSB destacó 11 controles administrativos?
Porque once medidas previstas no detuvieron el escenario y dependían en gran medida de conciencia, interpretación y acción humana.
¿Tener muchas barreras significa tener un sistema seguro?
No necesariamente. Hay que demostrar independencia, disponibilidad, dependencias comunes y validez en cada modo.
¿Qué es un control de ingeniería?
Una medida incorporada al proceso o equipo que bloquea o reduce el peligro con menor dependencia de acción humana continua.
¿Qué es HMI en seguridad de procesos?
La interfaz que presenta estados, alarmas, comandos y contexto. Su diseño influye en identificación, acción y recuperación.
¿Por qué importan los modos operativos?
Una salvaguarda activa en operación normal puede quedar inhibida durante startup, mantenimiento, pilot-only, shutdown o recuperación.
¿Qué cambió después del incidente?
Shell modificó el control local de las MOV, añadió lógica SIS, emitió un procedimiento y capacitó al personal. Furnace 5 volvió el 22 de enero de 2026.
¿ISA-101 e IEC 61511 son obligatorias en Brasil?
No automáticamente. La aplicabilidad depende de la base legal y de proyecto, contratos y riesgos específicos.
Referencias
- Furnace Explosion and Fire at Shell Polymers — Final Investigation ReportU.S. Chemical Safety and Hazard Investigation Board
- CSB releases final report on Shell Polymers MonacaCSB
- Inspection 1829624.015 — Shell Chemical Appalachia LLCOccupational Safety and Health Administration
- 29 CFR 1910.119 — Process Safety ManagementOSHA
- Hierarchy of ControlsNIOSH
- Human factors and ergonomicsHealth and Safety Executive
- ISA-101 Series of StandardsInternational Society of Automation
- NR-01 — Disposições Gerais e Gerenciamento de Riscos OcupacionaisMinistério do Trabalho e Emprego
- NR-20 — Segurança e Saúde no Trabalho com Inflamáveis e CombustíveisMinistério do Trabalho e Emprego
- Shell Cracker Plant.jpgWikimedia Commons