
El caso BP-Husky explica alarm flooding, situaciones anormales y barreras. Vídeo oficial del CSB y checklist de gestión de alarmas.
La cifra que muestra la sobrecarga
Entre las 6:50 y las 18:49 del 20 de septiembre de 2022, los operadores de panel de la refinería BP-Husky Toledo recibieron 3.712 alarmas. El promedio simple equivale a unas 310 por hora, algo más de cinco por minuto. Esa cifra no describe los picos, la simultaneidad ni la distribución entre puestos de operación.
La ignición ocurrió a las 18:46, tres minutos antes del final del intervalo contabilizado. Por tanto, el total no debe presentarse como una medición terminada exactamente antes del incendio. El título resume casi 12 horas de inundación de alarmas.
Una alarma protege cuando la persona puede reconocerla, comprenderla y actuar a tiempo. Si cientos de mensajes compiten por la misma atención, la información puede convertirse en ruido. El problema incluye proceso, interfaz, carga cognitiva, comunicación y decisiones organizativas.
El CSB anunció su nuevo vídeo el 30 de septiembre de 2026; la página del catálogo está fechada el 1 de octubre. Este análisis se basa en la investigación final de 2024 y examina barreras y condiciones de trabajo, sin reducir dos muertes a culpa individual.
Alarming Mistakes, Deadly Decisions: Fatal Fire at BP-Husky
Vídeo oficial del CSB, en inglés. Use subtítulos y traducción cuando estén disponibles.

Qué ocurrió en BP-Husky
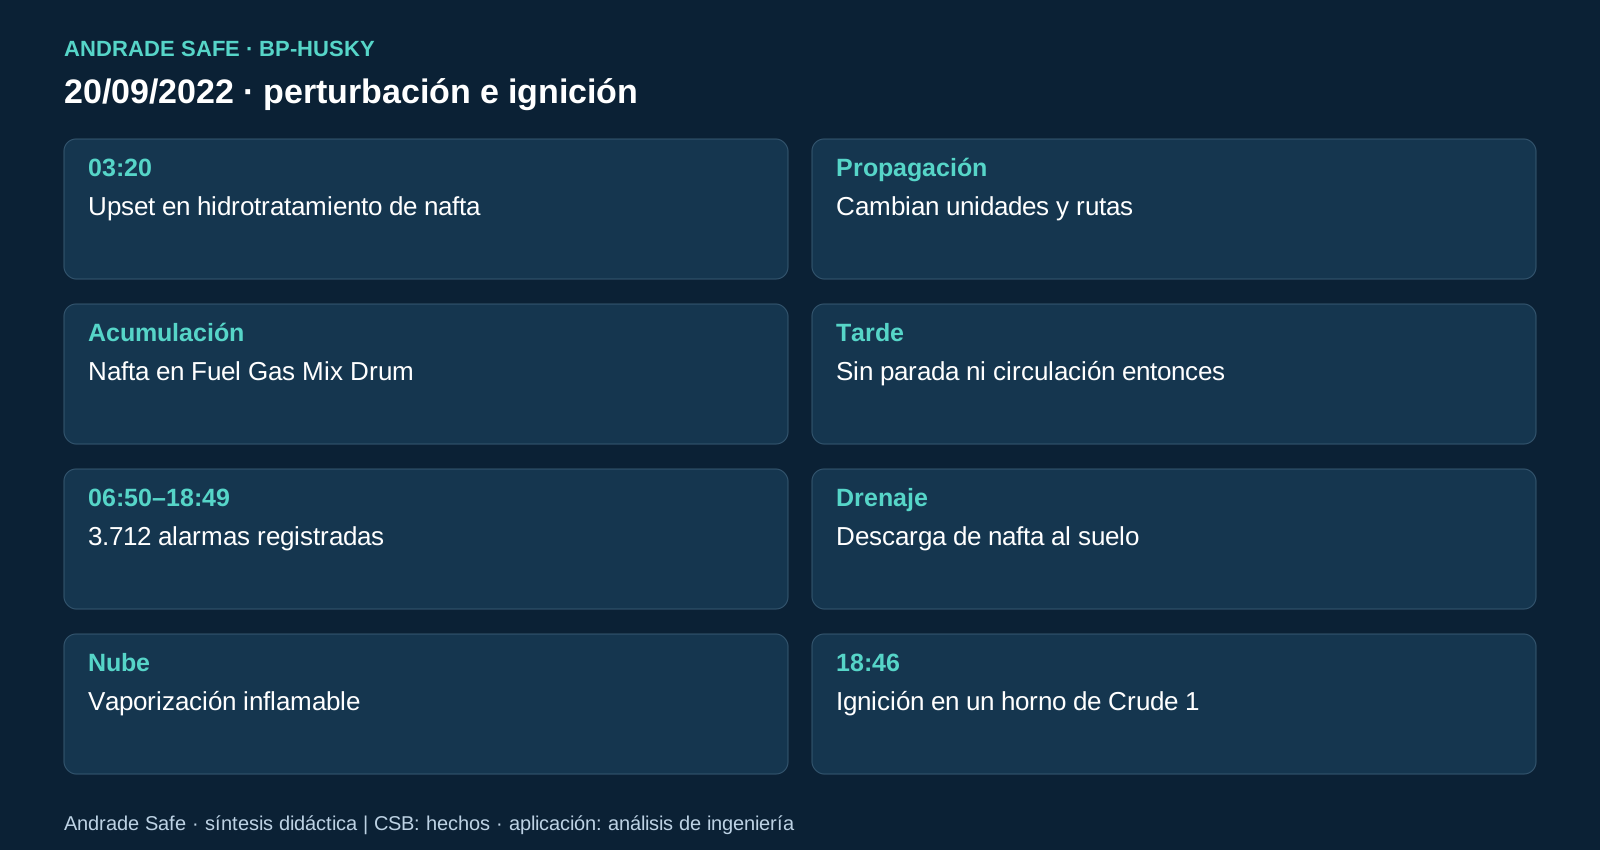
Hacia las 3:20, una perturbación operativa, o upset, en la unidad de hidrotratamiento de nafta produjo una pérdida de contención. Esta unidad trata una fracción ligera del petróleo. Su parada afectó a otras unidades y llevó a configuraciones anormales de operación.
La Crude Unit 1 realiza la separación inicial del crudo. La Coker Gas Plant procesa corrientes gaseosas asociadas al coqueo. En aquella configuración, su bypass formó parte del camino por el que la nafta líquida llegó al Fuel Gas Mix Drum, un recipiente presurizado de la red de gas combustible que normalmente contenía vapor.
El líquido se acumuló y desbordó hacia tuberías destinadas a alimentar hornos y calderas con gas. Introducir líquido en esa red crea otro peligro de incendio o explosión. Durante una reunión por la tarde, dirección e ingeniería discutieron parar Crude 1 o ponerla en circulación; ninguna opción se aplicó en ese momento.
No se envió un correo que resumía la reunión y el CSB no encontró evidencia de transmisión adecuada de las decisiones al turno siguiente. Los trabajadores recibieron instrucciones para drenar rápidamente el recipiente. La investigación concluyó que pudieron creer que contenía una solución de amina y agua, no nafta inflamable. Es una conclusión con incertidumbre, no una certeza sobre lo que pensó cada persona.
La descarga al suelo vaporizó y formó una nube inflamable. A las 18:46 llegó a un horno de Crude Unit 1 y se encendió, generando un flash fire. Murieron dos personas. El CSB informó más de 23.000 lb de nafta liberadas y aproximadamente US$597 millones en daños, incluida la pérdida de uso.
| Cuestión identificada por el CSB | Objetivo de protección |
|---|---|
| Prevención del desbordamiento | Impedir que el líquido alcanzara la red de gas. |
| Gestión de situaciones anormales | Reconocer la inestabilidad y llegar a un estado seguro. |
| Alarm flood | Mantener la capacidad de reconocer señales críticas. |
| Aprendizaje de incidentes | Convertir advertencias previas en barreras eficaces. |
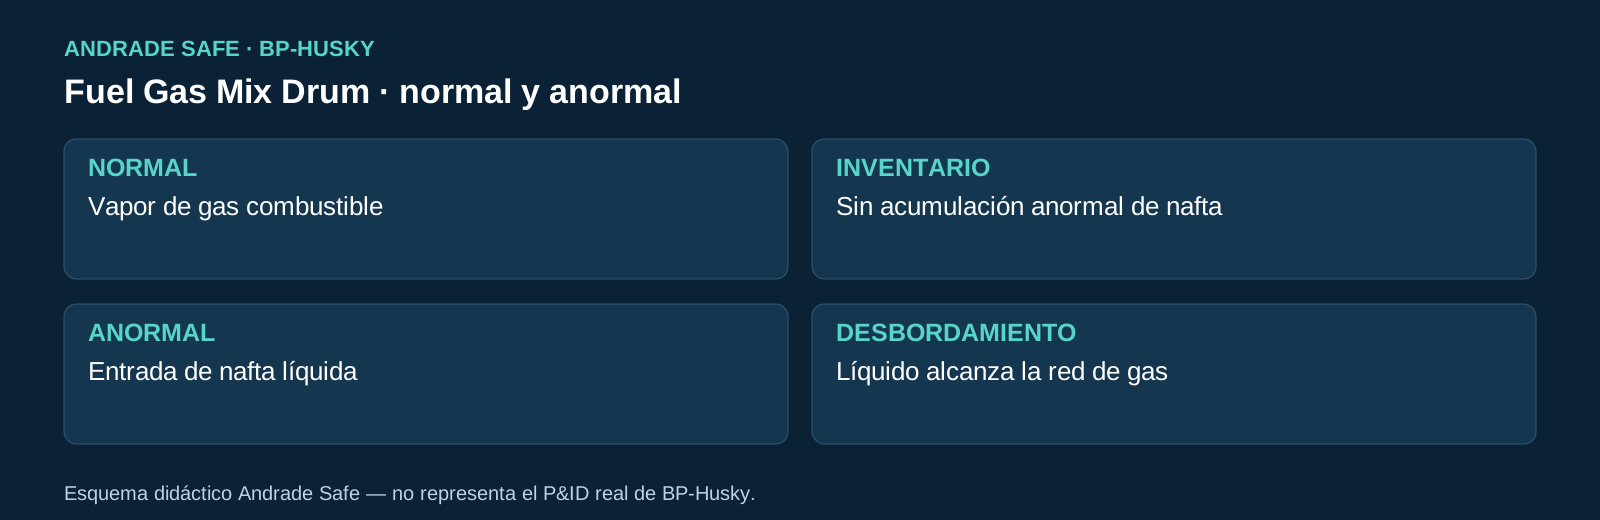
Fuel Gas Mix Drum: servicio de vapor, líquido inesperado
Una red de fuel gas distribuye combustible gaseoso a hornos y calderas. Un recipiente puede cumplir funciones de mezcla y separación según su diseño. El esquema didáctico no reproduce las conexiones, instrumentos ni protecciones reales de BP-Husky.
El peligro investigado implicó acumulación de líquido en un sistema destinado al vapor. Una válvula de alivio de presión no debe suponerse suficiente frente a cualquier desbordamiento: presión e inventario líquido requieren evaluaciones distintas.
La ingeniería debe revisar vías plausibles de entrada de líquido durante operación normal, arranque, parada, bypass y perturbaciones. La protección debe interrumpir el mecanismo antes de que las personas afronten una decisión urgente con información incompleta.
Qué es alarm flooding
Alarm flooding, o inundación de alarmas, aparece cuando su cantidad y velocidad de llegada superan la capacidad práctica del equipo para distinguir condiciones y responder. Reconocer o silenciar un mensaje no significa diagnosticar su causa ni recuperar el proceso.
Las alarmas consecuenciales siguen a una perturbación inicial; las duplicadas repiten un problema. Las nuisance alarms llaman la atención reiteradamente con poco valor; las stale alarms permanecen activas mucho tiempo. Pueden esconder un cambio importante mientras disminuye el tiempo para decidir.
El análisis necesita historiales, tendencias, marcas de tiempo, acciones y configuración operativa. Eliminar mensajes no mejora el sistema si también desaparece información necesaria.
Alarma, evento, trip y SIS cumplen funciones diferentes
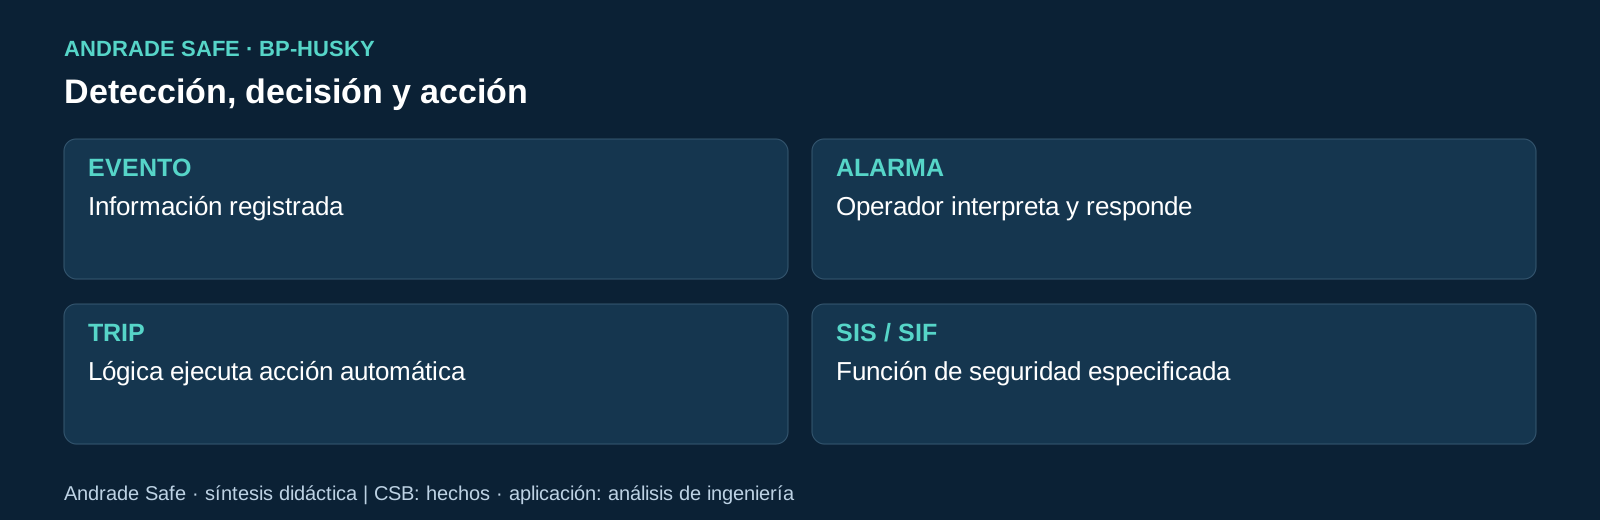
Un evento puede limitarse a registrar un cambio de estado. Una alarma requiere respuesta del operador. Un trip o enclavamiento inicia una acción automática. Un Safety Instrumented System (SIS) implementa funciones instrumentadas de seguridad (SIF) especificadas mediante el análisis de riesgos.
La interfaz puede mostrar indicaciones del control básico y del SIS. Una advertencia en pantalla no se convierte por ello en una protección independiente. Hay que identificar quién detecta, decide y actúa, y qué fallos pueden afectar varias barreras.
| Recurso | Quién actúa | Qué comprobar |
|---|---|---|
| Evento | Puede solo registrar información. | ¿El cambio requiere atención del operador? |
| Alarma | El operador interpreta y responde. | ¿Existe una acción clara y tiempo suficiente? |
| Trip / enclavamiento | La lógica ejecuta una respuesta automática. | ¿Se evaluaron escenario, pruebas y modos de fallo? |
| SIS / SIF | Instrumentación y lógica de seguridad. | Independencia, integridad, pruebas y ciclo de vida. |
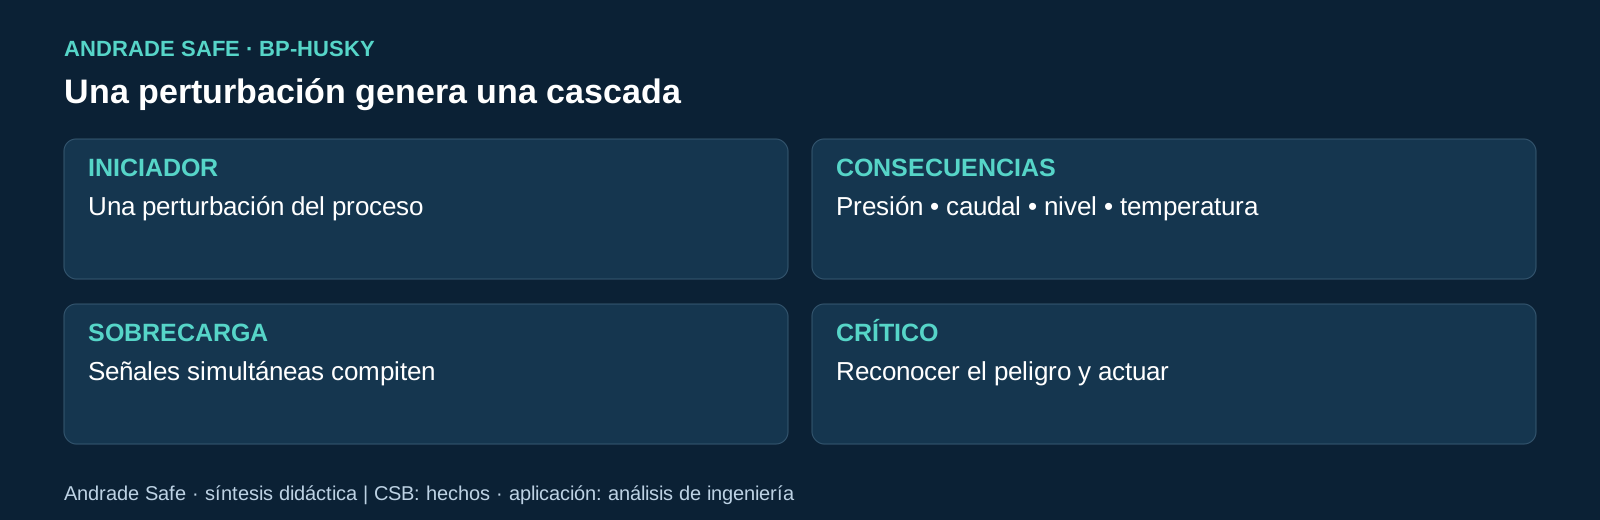
3.712 alarmas no equivalen a 3.712 riesgos independientes
Una sola perturbación puede modificar presión, temperatura, caudal y nivel en numerosos equipos. La cascada contiene consecuencias de un mismo problema. Contarlas como riesgos independientes distorsiona el diagnóstico; descartarlas como repetición puede ocultar una escalada real.
Diferencie señal iniciadora, consecuencias previsibles y señales de una nueva amenaza. Los promedios mensuales pueden esconder episodios extremos. Analice duración, cantidad, pico, señales relevantes y viabilidad de las respuestas exigidas.
Este artículo no fija una tasa universal aceptable. La capacidad depende del proceso, el puesto, el contexto y las referencias técnicas aplicables. El objetivo es recuperar significado, no mejorar artificialmente un indicador.
Cuando todo es urgente, la prioridad desaparece
Racionalizar una alarma significa justificarla. Documente condición, causa plausible, consecuencia de no actuar, respuesta esperada y tiempo disponible. La prioridad debe surgir de estos factores, no de ajustes predeterminados del proveedor.
Pregunte qué hará concretamente el operador. Si solo reconoce el mensaje, quizá sea un evento. Si dos indicaciones requieren la misma acción, evalúe redundancias. Si no hay tiempo para actuar, añadir una alarma no resuelve la insuficiencia de protección.
Shelving suspende temporalmente una alarma bajo reglas controladas. La supresión por estado puede evitar indicaciones inadecuadas en ciertos modos operativos. Ambas necesitan autorización, motivo, registros y revisión; ocultar condiciones peligrosas sin gobierno reduce su visibilidad.
Consulta del 7 de octubre de 2026: ISA lista ANSI/ISA-18.2-2016, IEC lista IEC 62682:2022 edición 2.0 y EEMUA presenta la publicación 191 en cuarta edición. Son referencias internacionales; aquí no se reproducen tablas propietarias ni límites numéricos.
Las situaciones anormales exigen otra forma de operar
Abnormal situation management es la gestión de perturbaciones que el control básico ya no consigue estabilizar. Cuando paran unidades, cambian rutas y se acumula material inesperado, los procedimientos normales pueden dejar de describir la realidad.
Defina criterios de escalamiento, responsables, recursos y condiciones para parada, circulación u otro estado seguro. La parada también puede generar riesgos si se ejecuta mal: su secuencia debe estudiarse antes de la emergencia.
Como ejemplo didáctico, un nivel que sigue aumentando pese a las respuestas previstas, con origen incierto, exige revisar alimentación y contención mediante procedimientos autorizados. Una descarga improvisada puede trasladar el peligro del equipo a personas y ambiente.
Handover: la decisión debe llegar al siguiente turno
El relevo de turno es un control de riesgo. Un resumen no enviado y decisiones sin recepción confirmada dejan al equipo entrante con una imagen incompleta. El CSB documentó este problema; la aplicación preventiva consiste en comunicación capaz de resistir la sobrecarga.
En condiciones anormales, el handover debe incluir configuración, unidades paradas, bypasses, equipos indisponibles, alarmas suprimidas, tendencias preocupantes, decisiones pendientes y criterios de escalamiento. El equipo receptor debe confirmar comprensión y saber quién responde por el próximo paso.
Registrar es necesario, pero también hay que confirmar recepción y entendimiento. La seguridad no debe depender de encontrar un correo mientras se atienden decenas de alarmas.
Stop work authority debe funcionar bajo presión
Stop work authority permite interrumpir una tarea percibida como insegura hasta resolver la preocupación. Necesita un canal hacia la dirección, protección para quienes están expuestos, evaluación del riesgo y reanudación controlada. Una política mencionada solo en la inducción ofrece poco apoyo durante una emergencia.
El CSB recomendó procedimientos y capacitación periódica con énfasis en situaciones anormales y alarm floods. Quien pide una pausa debe recibir escucha y apoyo, incluso cuando recuperar producción es urgente.
Detener una tarea de campo y llevar una unidad a estado seguro son decisiones relacionadas, pero distintas. La segunda requiere una secuencia operativa apropiada. El escalamiento debe estar disponible antes de una acción irreversible.
Las alarmas no pueden ser la única barrera
La respuesta humana depende de detección, interfaz, comprensión, dotación y tiempo. Ante consecuencias graves, evalúe si la protección depende de una sola secuencia de percepción y reacción.
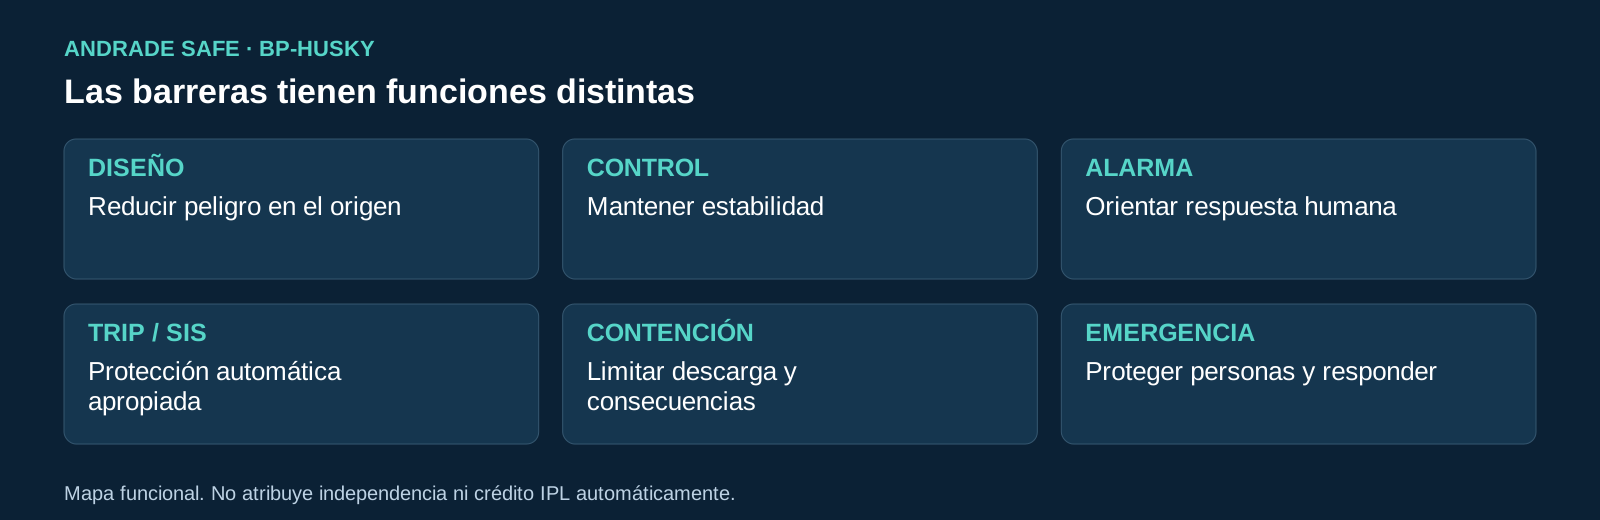
Diseño inherentemente más seguro, prevención de desbordamiento, instrumentos de nivel, control básico, enclavamientos, SIS, alivio, contención, drenaje seguro y emergencia cumplen funciones distintas. Su selección exige un análisis específico, no una receta universal.
No cuente cada caja del esquema como una capa independiente de protección (IPL). Deben demostrarse independencia, especificidad, fiabilidad y auditabilidad, considerando fallos de causa común. Dos indicaciones del mismo sensor pueden compartir la misma vulnerabilidad.
La advertencia de 2019: aprender exige cambiar barreras
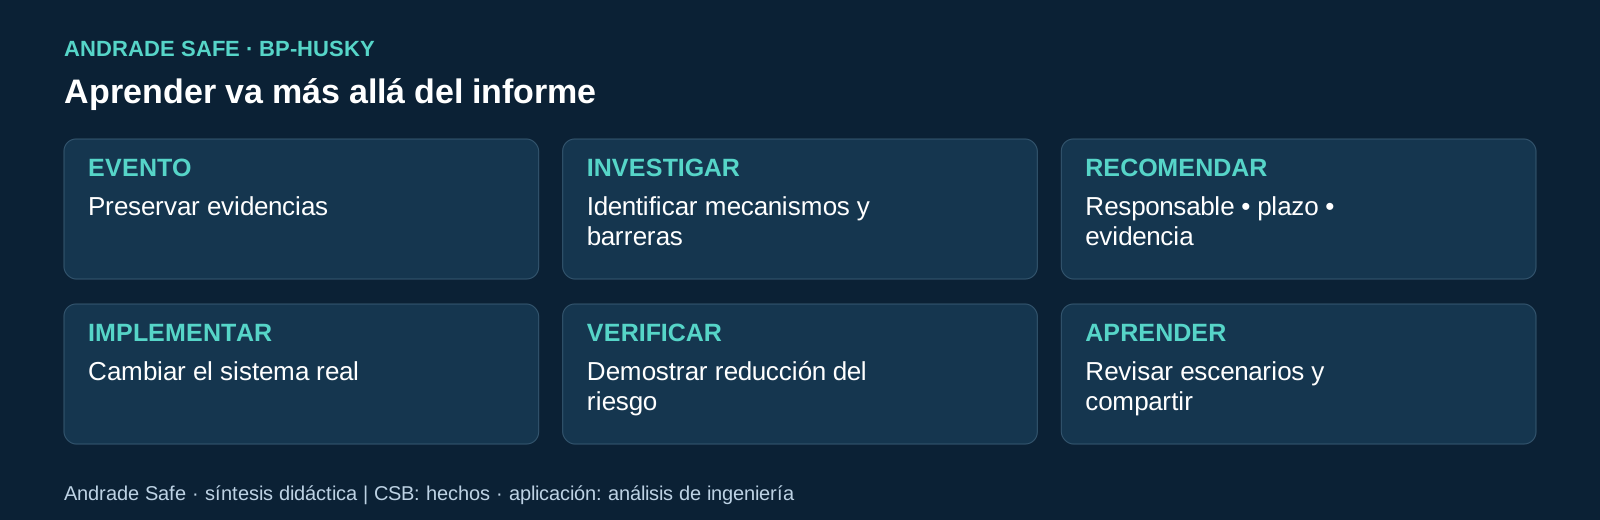
Una perturbación de 2019 ya había permitido entrada de nafta en el Fuel Gas Mix Drum. Según el CSB, la investigación interna reconoció señales de una posible catástrofe, pero no generó acciones suficientes para impedir la repetición.
Compruebe si las recomendaciones alcanzaron la vía física del fallo, tuvieron responsables y plazos, se implementaron y se verificaron. Cerrar una acción administrativa no elimina necesariamente el escenario peligroso.
Los casi accidentes deben alimentar revisión de escenarios, procedimientos y salvaguardas. Pruebas, inspecciones y ejercicios pueden demostrar cambios en la respuesta. El ciclo termina con evidencia de reducción del riesgo, no con un informe cerrado.
Qué cambió: las siete recomendaciones
La tabla registra la consulta al CSB del 7 de octubre de 2026: cuatro recomendaciones a Ohio Refining Company, dos a API y una a ISA. Tres estaban cerradas y cuatro abiertas. El informe final se publicó el 24 de junio de 2024; una recomendación abierta no implica investigación inconclusa.
Respuesta aceptable describe una acción prevista adecuada, todavía pendiente de finalización. Acción aceptable implica cierre por el Board; acción alternativa aceptable implica cierre mediante otra solución. Estos estados no certifican la seguridad integral de la instalación.
Registro oficial de recomendaciones →
| ID 2022-01-I-OH | Destinatario / tema | Estado CSB |
|---|---|---|
| 1 | Ohio Refining Company — barreras contra desbordamiento | Open — Acceptable Response or Alternate Response |
| 2 | Ohio Refining Company — situaciones anormales | Closed — Acceptable Alternative Action |
| 3 | Ohio Refining Company — stop work authority | Closed — Acceptable Action |
| 4 | Ohio Refining Company — filosofía de alarmas | Closed — Acceptable Action |
| 5 | API — peligros y diseño del Fuel Gas Mix Drum | Open — Awaiting Response or Evaluation/Approval of Response |
| 6 | API — desbordamiento de recipientes | Open — Acceptable Response or Alternate Response |
| 7 | ISA — desempeño de alarm floods | Open — Acceptable Response or Alternate Response |
Qué pueden aprender los profesionales de SST
Los indicadores de lesiones personales y los de seguridad de procesos responden a preguntas diferentes. Pocas lesiones cotidianas no demuestran control de las vías de pérdida de contención.
Operación, automatización, mantenimiento, ingeniería y SST deben revisar las barreras conjuntamente. Calidad del relevo, carga de alarmas, bypasses y acciones pendientes pueden revelar debilidades.
- Evalúe capacidad de respuesta en condiciones degradadas.
- Incluya escalamiento y decisiones de estado seguro en estudios y ejercicios.
- Trate los factores humanos como condiciones del sistema de trabajo.
- Pregunte por qué una decisión urgente se convirtió en la última protección.
- Verifique implementación y eficacia de las recomendaciones.
Aplicar el aprendizaje en Brasil
La regulación estadounidense no se aplica automáticamente en Brasil. Las lecciones pueden orientar instalaciones con inflamables mediante análisis de riesgos, procedimientos, capacitación, gestión de cambios y planificación de emergencias.
La NR-20 brasileña proporciona el marco de seguridad y salud para inflamables y combustibles cuando corresponde. La gestión de riesgos ocupacionales y el PGR deben conectar con estudios especializados de proceso. Un inventario genérico no sustituye el análisis de desbordamientos, fallos de control o pérdida de contención.
ISA-18.2, IEC 62682 y EEMUA 191 son referencias internacionales. Utilícelas con la edición y el contexto adecuados, revisando salvaguardas y prácticas operativas junto con la filosofía de alarmas.
Checklist de gestión de alarmas
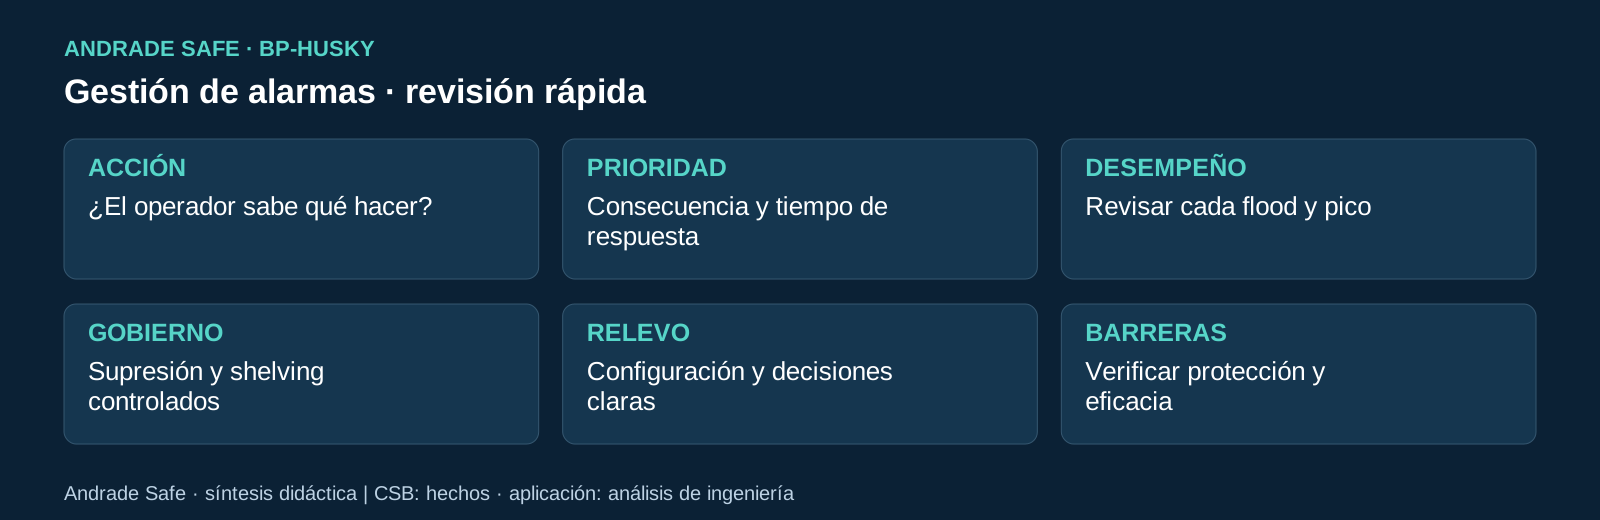
Use estas preguntas en una revisión conjunta de operación e ingeniería. Las respuestas sin evidencia deben convertirse en acciones con responsables y plazos.
- ¿Cada alarma exige una acción clara?
- ¿La prioridad considera consecuencias y tiempo de respuesta?
- ¿Se identifican y corrigen alarmas duplicadas, stale y nuisance?
- ¿Se evalúa el desempeño durante upsets y no solo promedios mensuales?
- ¿Se analiza cada flood por duración, cantidad y pico?
- ¿Shelving y supresión tienen autorización, motivo, plazo y auditoría?
- ¿El equipo conoce el estado seguro y cómo alcanzarlo?
- ¿El relevo incluye bypasses, alarmas suprimidas y amenazas emergentes?
- ¿Son claros los criterios de escalamiento, parada o circulación?
- ¿Stop work authority se practica con apoyo directivo?
- ¿Los casi accidentes generan acciones con eficacia verificada?
- ¿Las barreras necesarias reducen la dependencia de una sola respuesta humana?
Un sistema que permite reconocer lo importante
La lección de 3.712 alarmas no es simplemente reducir su número. Es ofrecer señales pertinentes y accionables, protecciones adecuadas, decisiones previstas para situaciones anormales y aprendizaje que transforma el sistema.
Las alarmas son un lenguaje entre el proceso y quienes lo operan. Cuando se convierte en ruido, la organización debe rediseñar el sistema y las condiciones de respuesta. Pedir más atención no recupera tiempo, información ni protecciones ausentes.
Preguntas frecuentes
¿Qué es alarm flooding?
Alarm flooding, o inundación de alarmas, aparece cuando su cantidad y velocidad de llegada superan la capacidad práctica del equipo para distinguir condiciones y responder. Reconocer o silenciar un mensaje no significa diagnosticar su causa ni recuperar el proceso.
¿Una alarma es una barrera automática?
Un evento puede limitarse a registrar un cambio de estado. Una alarma requiere respuesta del operador. Un trip o enclavamiento inicia una acción automática. Un Safety Instrumented System (SIS) implementa funciones instrumentadas de seguridad (SIF) especificadas mediante el análisis de riesgos.
¿Existe una tasa universal aceptable de alarmas?
Este artículo no fija una tasa universal aceptable. La capacidad depende del proceso, el puesto, el contexto y las referencias técnicas aplicables. El objetivo es recuperar significado, no mejorar artificialmente un indicador.
Referencias
- BP-Husky — final investigation reportCSB
- BP-Husky — official safety videoCSB
- BP-Husky — safety video releaseCSB
- BP-Husky — seven recommendations and current statusCSB
- ISA-18 Series of Standards — public catalogueISA
- IEC 62682:2022 — edition 2.0IEC
- EEMUA Publications Catalogue — Publication 191, fourth editionEEMUA
- NR-20 — Segurança e saúde no trabalho com inflamáveis e combustíveisMinistério do Trabalho e Emprego