
Entienda cómo funciona un PLC de seguridad, del sensor a la salida segura. Explore mando bimanual, fallos, EDM y un simulador didáctico.
Dos botones pulsados: ¿es suficiente?
Imagine una prensa industrial hipotética. El operador acciona un botón con cada mano para solicitar un movimiento. Parece una regla sencilla: si A y B están pulsados, la máquina puede funcionar. Pero ¿qué ocurre si un botón queda atascado? ¿Si las señales llegan con demasiado retraso entre sí? ¿Si el contactor no abrió después del ciclo anterior? La ingeniería debe responder estas preguntas antes de convertir dos señales en una autorización.
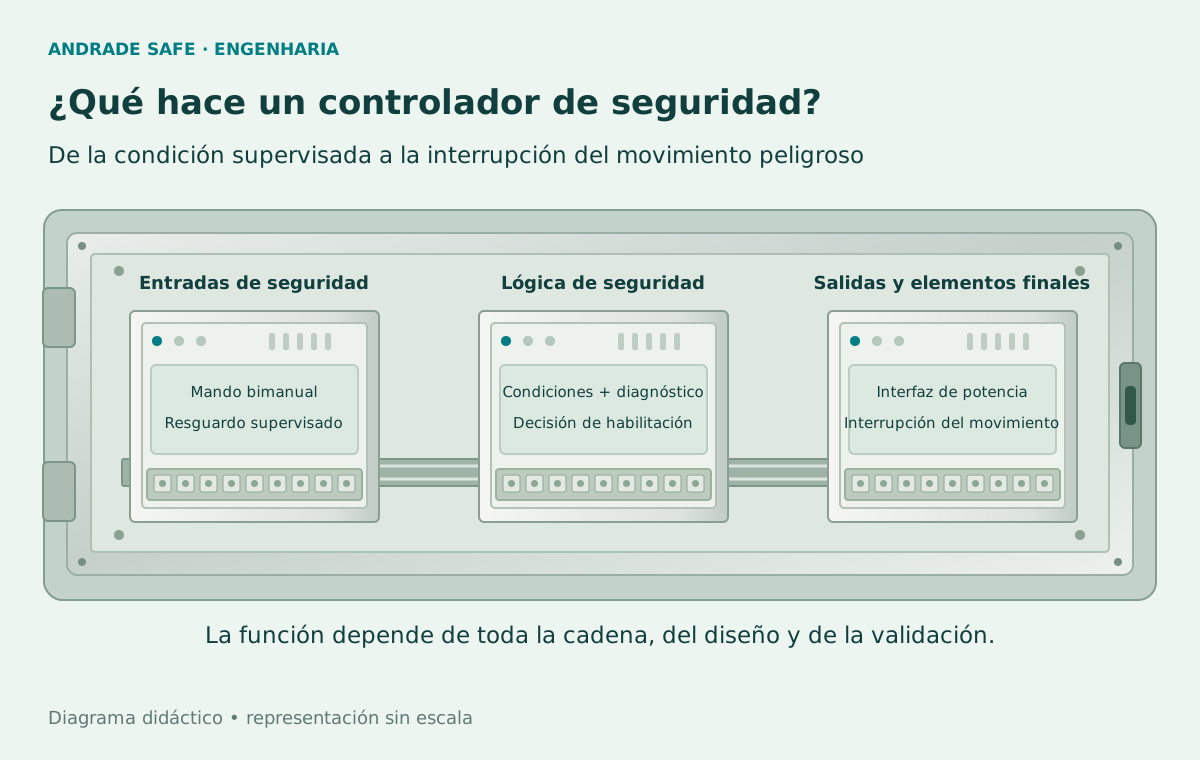
En este estudio de componentes de la serie de Ingeniería, seguiremos una función de seguridad desde la entrada hasta el elemento que actúa sobre el movimiento. El PSC1-C-100 de Schmersal será una referencia concreta de controlador; los dibujos y la estación bimanual son genéricos e ilustrativos. El laboratorio que aparece más adelante es una simulación independiente, sin conexión con una máquina, un controlador ni una red industrial.
PLC convencional y PLC de seguridad: responsabilidades diferentes
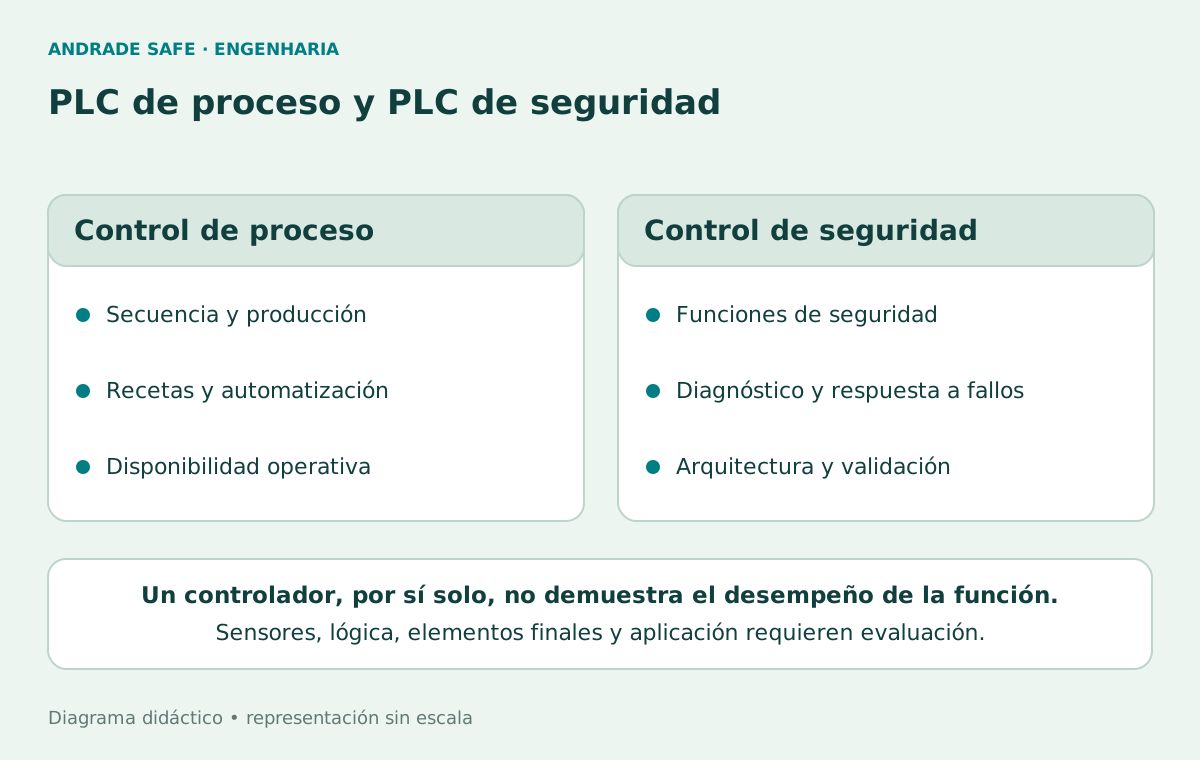
Un PLC de proceso organiza la producción: secuencias, recetas, temperatura, conteo y comunicación con la interfaz del operador. Un controlador de seguridad trata funciones cuyo comportamiento ante fallos debe especificarse y demostrarse. No es simplemente un PLC convencional con una contraseña o una entrada llamada «emergencia».
Los controladores destinados a seguridad emplean arquitecturas, diagnósticos y procesos de desarrollo adecuados a la finalidad declarada por el fabricante. La redundancia y las comprobaciones internas pueden contribuir a detectar fallos y llevar las salidas al estado previsto. La capacidad del producto depende de su manual, configuración, componentes y condiciones de aplicación; la etiqueta «seguro» no sustituye la evaluación de la función completa.
Ambos tipos pueden coexistir. El PLC de proceso puede recibir información de estado para mostrar una alarma u organizar la secuencia. Sin embargo, esa información convencional no se convierte automáticamente en un canal de seguridad. La prevención del movimiento peligroso debe seguir apoyándose en la arquitectura relacionada con la seguridad, incluso si falla la comunicación de supervisión.
| Aspecto | PLC de proceso | Controlador de seguridad |
|---|---|---|
| Objetivo principal | Organizar producción y operación | Ejecutar funciones relacionadas con la seguridad |
| Fallos | Tratados según el diseño de automatización | Diagnóstico y comportamiento definidos para la función |
| Señales de supervisión | Indicadores y comunicación de estado | No sustituyen la cadena de seguridad |
| Resultado demostrable | Desempeño de la automatización | Contribución a una función validada; no certificación de la máquina |
Un equipo real: PSC1-C-100
El catálogo oficial de la referencia PSC1-C-100, artículo 103056776, identifica un controlador modular alimentado a 24 V CC. La referencia consultada dispone de 14 entradas seguras, 20 I/O seguras configurables, cuatro salidas seguras de semiconductor y dos contactos de salida de relé de seguridad. El catálogo también enumera seis salidas de señalización y seis pulsos de prueba. I/O significa entrada o salida; un punto configurable no debe contarse simultáneamente en ambas funciones.
Estas cifras describen la referencia consultada, no cualquier producto con «PSC1» en el nombre. Los módulos, variantes, parámetros y límites eléctricos deben comprobarse en la documentación correspondiente. Una salida de semiconductor y un contacto de relé no tienen necesariamente el mismo comportamiento, capacidad de carga, diagnóstico ni compatibilidad con el dispositivo conectado.
SafePLC2 es el entorno indicado por Schmersal para desarrollar la lógica de la familia. Los bloques de función ayudan a expresar comportamientos de seguridad, pero seleccionar un bloque en el software no demuestra que los sensores, el cableado, los elementos finales y la instalación cumplan el requisito. El programa, sus parámetros y la aplicación deben revisarse y validarse conforme a los procedimientos aplicables.
La documentación declara la posibilidad de aplicación hasta PL e, categoría 4 y SIL 3 en las condiciones especificadas. Se trata de la capacidad declarada del equipo; no significa «PL e garantizado» para una prensa ni para cualquier función conectada a él. El nivel alcanzado por la cadena depende de todos sus subsistemas y de su integración.
Se consultaron el manual de instalación PSC1-C-100 V3.0, versión 37E, de febrero de 2026, válido desde el firmware indicado en la portada, y el manual SafePLC2 V2.9, correspondiente a la versión de software 1.7.1.78xx. Son referencias de lectura; debe confirmarse la compatibilidad con el equipo y el software realmente utilizados antes de la aplicación.
Schmersal — PSC1-C-100 — 103056776 →
Schmersal Brasil — CLP de Segurança Modular Programável PSC1 →
Schmersal — PSC1-C-100 Installation Manual — V3.0 / 37E / 02-2026 →
Schmersal — SafePLC2 Programming Manual — V2.9 / 1.7.1.78xx →
La cadena: detectar, decidir y actuar
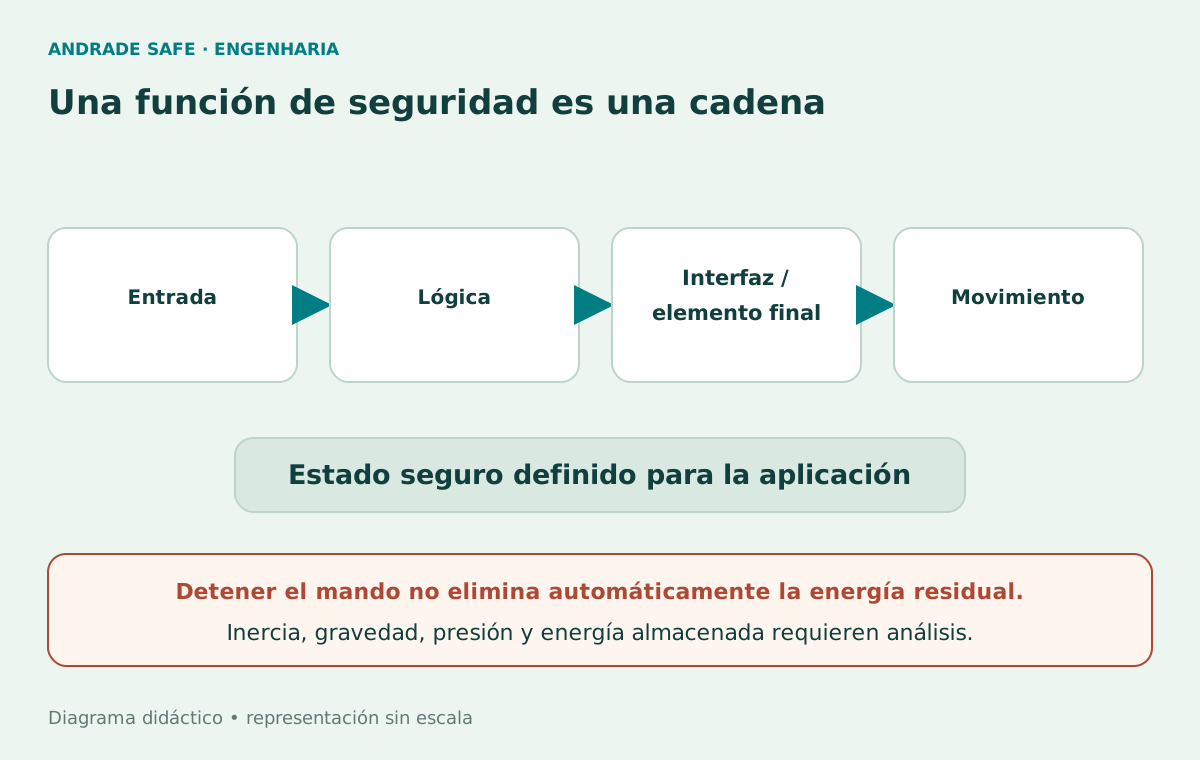
En la entrada, los dispositivos proporcionan señales sobre mandos y condiciones. La lógica evalúa esas señales. Las salidas controlan interfaces y elementos finales. Finalmente, la acción de estos elementos debe llevar la máquina al estado seguro definido para el peligro. El recorrido no termina en una luz verde del panel.
En un ejemplo genérico, los botones alimentan la evaluación bimanual, la lógica retira o concede una autorización y dispositivos adecuados actúan sobre la energía o el movimiento. Una salida desenergizada puede formar parte de la respuesta, pero «sin tensión» no es un sinónimo universal de «sin riesgo»: deben considerarse la inercia, la gravedad, la presión acumulada y la energía residual.
Cuando existe una interfaz intermedia, su función debe estar clara. Un relé, contactor, accionamiento o válvula puede pertenecer a la cadena que debe evaluarse. Cambiar únicamente el controlador y mantener un elemento final inadecuado no corrige toda la función. Hay que definir qué se detectará, qué debe ocurrir y cómo confirmar que ocurrió.
Mando bimanual: tiempo, continuidad e intención
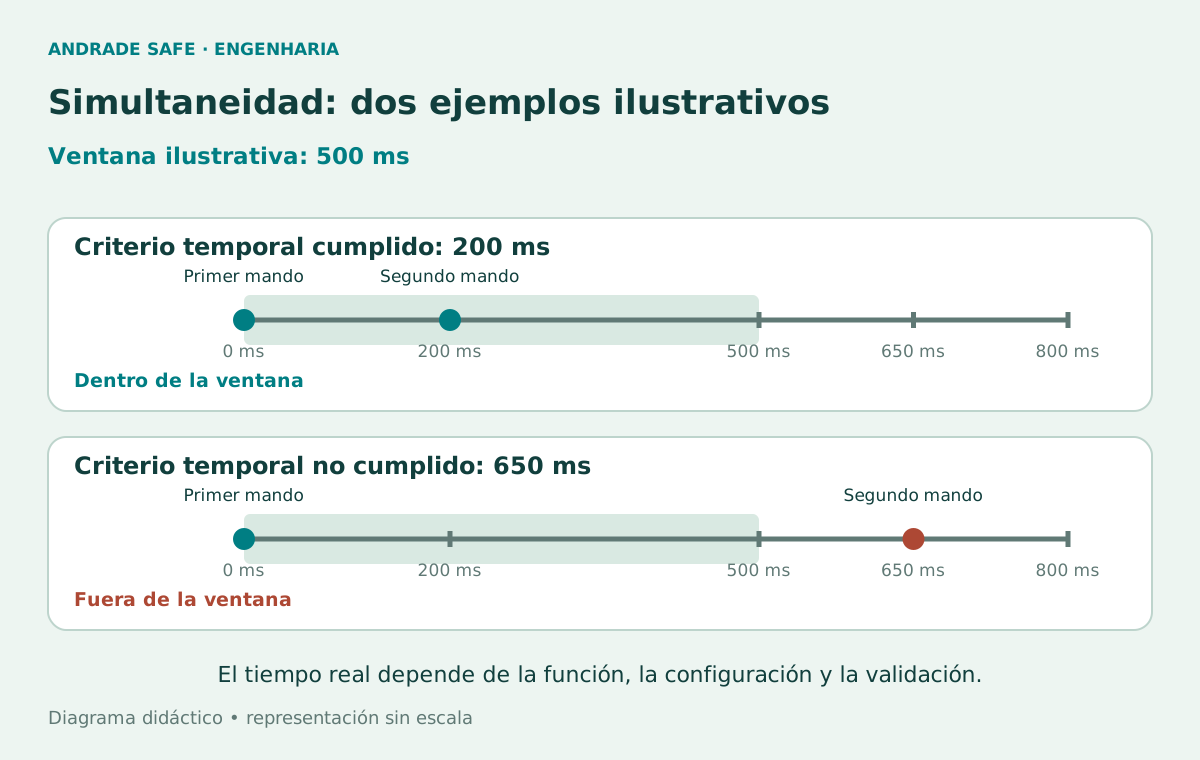
En el ejemplo del laboratorio, A y B deben accionarse con una diferencia máxima de 500 ms y mantenerse accionados para conservar el permiso lógico. Un retraso de 200 ms supera esta comparación; 650 ms no la supera. El milisegundo es la milésima parte de un segundo: 500 ms equivalen a 0,5 s. Los tiempos son didácticos, elegidos para ilustrar una configuración; por sí solos no determinan la conformidad de un dispositivo real.
La simultaneidad es una condición temporal, no solo la constatación de que ambas señales están en nivel alto. El sistema debe distinguir dos actuaciones nuevas de una señal que ya estaba mantenida. Por eso, en el modelo, ambos botones deben liberarse antes de un nuevo intento. La antirrepetición impide obtener otro permiso soltando y pulsando únicamente un botón mientras el otro permanece accionado.
La liberación de cualquiera de los botones retira el permiso en el modelo. En una máquina, retirar la autorización y alcanzar el estado seguro son eventos distintos: existen tiempos de procesamiento, actuación y parada, además de la posición de los dispositivos de mando. El resultado debe evaluarse para la función y el tipo de mando previstos. Un mando bimanual no protege automáticamente a terceros ni toda el área de una máquina.
La instalación física también importa. La posición, separación, prevención de accionamiento involuntario o neutralización, acceso de otras personas y relación con el peligro requieren análisis. La ISO 13851 trata los dispositivos de mando bimanual; la aplicación debe considerar los requisitos pertinentes y las demás medidas de protección. El simulador no determina la distancia de instalación ni la categoría normativa del dispositivo.
En Brasil, el apartado 12.4.3 de la NR-12 exige, para los dispositivos de mando bimanual comprendidos en su ámbito, actuación síncrona con una diferencia menor o igual a 0,5 s y otras condiciones de supervisión, continuidad y reinicio. La elección de 500 ms en este ejemplo coincide con ese límite temporal, pero cumplir únicamente la ventana no satisface el conjunto de requisitos de la función.
Ministério do Trabalho e Emprego — NR-12 — arquivo oficial atualizado 2025 →
Pulsos de prueba: ¿qué pueden revelar?
Dos canales de entrada no garantizan, por sí solos, independencia. Un fallo puede afectar a ambos o hacer que una señal parezca válida. Según la arquitectura y la configuración permitidas por el fabricante, los pulsos de prueba y las señales supervisadas ayudan a detectar determinados fallos, como algunos cortocircuitos entre canales o con la alimentación.
La idea consiste en comparar la señal observada con un comportamiento esperado, en lugar de interpretar solamente un nivel continuo. Sin embargo, la cobertura de diagnóstico depende del tipo de entrada, el dispositivo conectado, el recorrido de los conductores y los fallos posibles. No es correcto prometer que los mismos pulsos detectarán todos los cortocircuitos, contactos atascados o defectos.
Debe comprobarse la compatibilidad eléctrica y temporal. Las salidas de sensores electrónicos, los contactos y las interfaces pueden exigir configuraciones diferentes. Los dibujos de este artículo muestran únicamente conceptos; no presentan bornes, asignación de pines, puentes ni conexiones de instalación. El laboratorio tampoco genera pulsos reales ni calcula cobertura de diagnóstico.
Schmersal — PSC1-C-100 Installation Manual — V3.0 / 37E / 02-2026 →
EDM: la salida dio la orden, pero ¿respondió el elemento final?
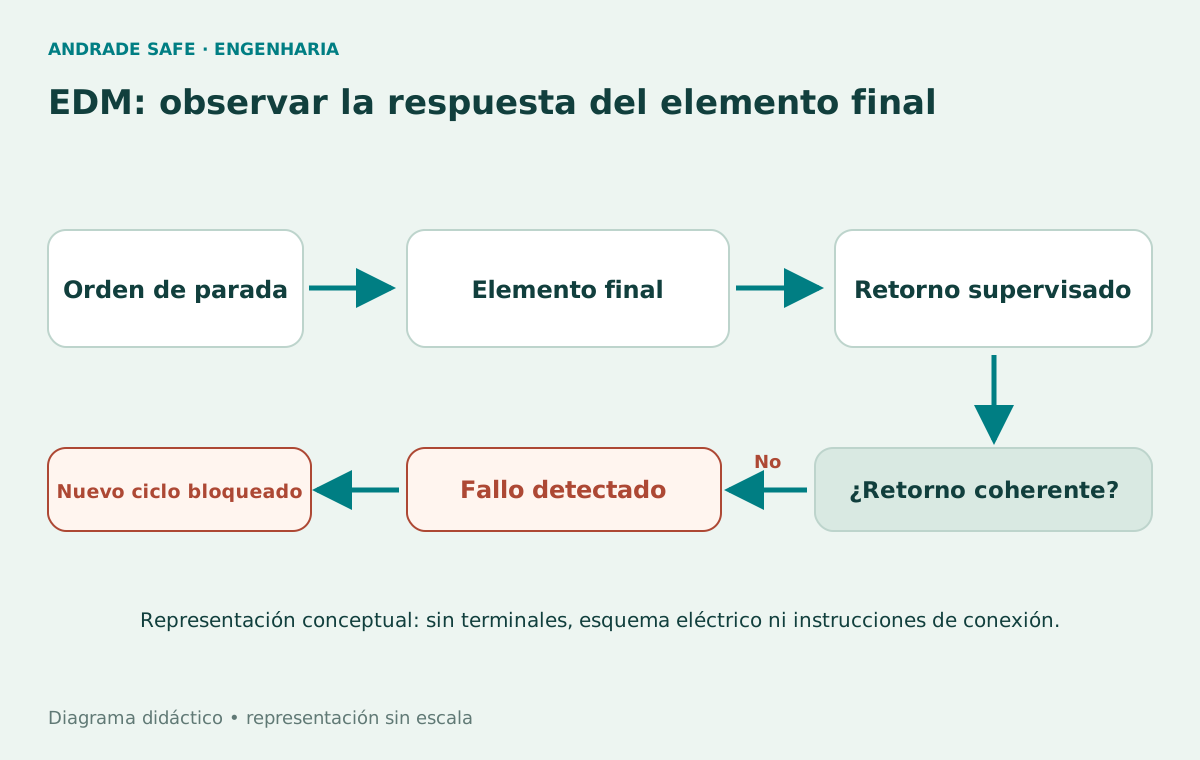
EDM significa external device monitoring, o supervisión de dispositivos externos. La lógica observa una realimentación asociada al estado de los elementos finales. Si esa realimentación no corresponde al estado esperado en el momento previsto, puede bloquearse una nueva habilitación. Así, el diseño no se limita a preguntar si el controlador envió la orden.
Considere un contactor que debería abrir después de retirar la salida. Si un contacto principal permanece cerrado, una realimentación adecuada puede indicar que no se alcanzó el estado de reposo. Cuando son aplicables y se seleccionan correctamente, los contactos espejo de contactores o los contactos mecánicamente ligados de relés permiten establecer relaciones útiles entre estados. Un contacto auxiliar cualquiera no debe tratarse automáticamente como prueba suficiente.
El EDM no es un sensor universal del movimiento ni una prueba de ausencia de energía. Una realimentación correcta puede informar sobre el dispositivo supervisado sin demostrar que se haya disipado una presión, detenido un eje o preservado la integridad de toda la función. Los dispositivos, estados esperados, momentos de comprobación y respuesta al fallo deben estar definidos en la arquitectura.
En el laboratorio, «fallo EDM» es un interruptor lógico que representa una realimentación incompatible. No reproduce la dinámica de contactos, los tiempos de respuesta, la soldadura, la biblioteca SafePLC2 ni el análisis de fallos. La normalización de la realimentación no concede una puesta en marcha: solo permite continuar con la recuperación y el rearme ilustrados.
Schmersal — PSC1-C-100 Installation Manual — V3.0 / 37E / 02-2026 →
Schmersal — SafePLC2 Programming Manual — V2.9 / 1.7.1.78xx →
Rearmar no es arrancar
Después de una emergencia o un fallo de realimentación en el modelo, es necesario eliminar la condición simulada, liberar los botones y realizar un rearme. Rearmar significa restablecer la posibilidad de aceptar una nueva solicitud. La orden de rearme, por sí sola, nunca concede el permiso de movimiento en este laboratorio.
Desbloquear un dispositivo de parada de emergencia tampoco significa que resulte adecuado reiniciar. El diseño real debe prevenir puestas en marcha intempestivas y considerar la situación de las personas, la visibilidad, la ubicación del mando y los peligros restantes. La ISO 14118 aborda la prevención de la puesta en marcha intempestiva; los procedimientos, el aislamiento de energías y las medidas de diseño tienen funciones propias.
Para hacer visible esta distinción, la simulación incluye un botón separado «Solicitar ciclo». Esta secuencia es una elección pedagógica del laboratorio, no una exigencia universal de que todo mando bimanual real tenga un botón adicional. La intención de iniciar y la lógica de reinicio deben especificarse para cada aplicación.
PLr y PL: primero el requisito, después la demostración
PLr es el nivel de prestaciones requerido para una función de seguridad, establecido a partir de la evaluación de riesgos y los criterios aplicables. PL es el nivel de prestaciones alcanzado por la función implementada. No son valores intercambiables ni propiedades determinadas únicamente por el modelo del controlador.
La ISO 13849-1:2023 aborda las partes de los sistemas de mando relativas a la seguridad. La evaluación incluye la arquitectura, fiabilidad de los componentes, cobertura de diagnóstico, fallos de causa común y otros requisitos pertinentes. Los sensores, la lógica, las interfaces y los elementos finales deben considerarse dentro de la función; las condiciones de uso y las exclusiones de fallos requieren justificación.
Un equipo capaz de integrarse en aplicaciones hasta PL e puede formar parte de una cadena que no alcance el PLr exigido. Tampoco se obtiene un nivel superior sumando etiquetas comerciales. La demostración depende del diseño y la validación, mediante análisis y ensayos adecuados. La ISO 13849-2 es una referencia para la validación dentro de esta familia normativa.
La NR-12 establece requisitos brasileños para la seguridad de máquinas y equipos. La selección de medidas debe partir de los peligros y las condiciones de operación, mantenimiento e intervención. La automatización de seguridad forma parte de ese trabajo; no sustituye resguardos físicos, gestión de energía residual, documentación, capacitación ni medidas exigidas para la aplicación concreta.
Ministério do Trabalho e Emprego — NR-12 — arquivo oficial atualizado 2025 →
Ministério do Trabalho e Emprego — Manual de aplicação da NR-12 →
Pruebe siete situaciones en el laboratorio
Comience con el escenario de 200 ms. Observe que ambos botones, la solicitud, la emergencia y la realimentación participan en la decisión. Después compare el retraso de 650 ms y la actuación de un único botón. En la prueba de antirrepetición, A permanece pulsado mientras B se libera y vuelve a accionarse: el permiso sigue bloqueado.
Los escenarios automáticos utilizan tiempos virtuales y se ejecutan inmediatamente. En los controles manuales, el intervalo se mide entre sus clics. Hacer clic para pulsar o soltar es una convención de interfaz, sin equivalencia física con mantener ambas manos sobre los actuadores. Esta diferencia es esencial para no interpretar el experimento como una prueba de una estación bimanual.
Pruebe la emergencia y el fallo EDM durante un permiso. Después observe «Nuevo ciclo sin rearme»: el escenario normaliza la emergencia y libera ambos botones, pero la solicitud sigue bloqueada porque aún falta el rearme. El historial registra la secuencia. «Reiniciar experimento» limpia la simulación; no representa un recurso de desbloqueo en una máquina.
Laboratorio de mando bimanual
Simulación didáctica. No es software de seguridad ni especificación ejecutiva.
Controles manuales: haga clic para pulsar o soltar. Los escenarios ejecutan una secuencia virtual inmediata, sin conexión industrial.
Siete escenarios automáticos
- Botón A
- SUELTO
- Botón B
- SUELTO
- Solicitud de ciclo
- NO
- Rearme pendiente
- NO
- Emergencia
- NORMAL
- Retorno EDM
- CORRECTO
Experimento reiniciado: salida deshabilitada; esperando solicitud.
Historial — más reciente primero
- Experimento reiniciado: salida deshabilitada; esperando solicitud.
Modelo de estados sin pulsos físicos, tiempo de parada, cálculo de PL ni energías reales. La solicitud separada es una elección didáctica, no una regla universal de los mandos bimanuales. Suelte ambos antes de otro intento; los fallos simulados exigen normalización y rearme.
Lo que enseña este experimento y lo que no calcula
El modelo enseña la relación entre estados lógicos: son necesarias condiciones correctas, la liberación retira el permiso y los fallos simulados exigen recuperación antes de una nueva solicitud. No implementa software certificado, firmware PSC1, pulsos físicos de prueba, diagnósticos internos, tolerancia a fallos ni funcionamiento determinista en tiempo real.
No calcula PL, PLr, SIL, cobertura de diagnóstico, distancia de seguridad ni tiempo de parada. No dimensiona contactores, válvulas, circuitos hidráulicos ni protección eléctrica. La indicación «permiso concedido» significa únicamente que se cumplieron las condiciones del modelo educativo; no demuestra que un movimiento real fuera seguro.
Para una aplicación ejecutiva es necesario especificar las funciones, consultar documentación compatible, comprobar sensores y elementos finales, analizar fallos y energías, ensayar y validar la integración. Los resultados del laboratorio no son parámetros de producción, instrucciones de puesta en servicio ni sustitutos de esta ingeniería.
Llévese el laboratorio para estudiar
El simulador HTML puede descargarse y abrirse localmente en un navegador con JavaScript. No se conecta a sistemas industriales. La versión integrada se adaptó al blog con textos en tres idiomas y siete escenarios; el archivo descargable está en portugués y mantiene su finalidad educativa.
Los esquemas son originales y genéricos. Esta página no ofrece documentación de instalación, datos de clientes ni proyectos ejecutivos. Utilice las referencias oficiales para conocer el equipo y el contexto normativo, distinguiendo siempre un ejemplo de enseñanza de una especificación real.
En seguridad, el comportamiento ante fallos forma parte de la función
La pregunta inicial no se resuelve observando únicamente dos botones. Deben seguirse la validez de las señales, la secuencia temporal, la liberación anterior, la realimentación de los elementos finales y las condiciones de recuperación. Cada etapa tiene una responsabilidad y un límite.
Conocer un controlador como el PSC1 ayuda a concretar estas ideas. Pero el centro del diseño sigue siendo la función de seguridad de la máquina, con un requisito definido y un comportamiento demostrado. En seguridad de máquinas no basta con que un botón funcione: la arquitectura debe seguir siendo segura cuando algo falla.
Preguntas frecuentes
¿Un PLC convencional puede sustituir a un PLC de seguridad?
Un PLC convencional no sustituye automáticamente al controlador destinado a una función de seguridad. La arquitectura debe cumplir el requisito establecido y demostrar su comportamiento, incluyendo sensores, lógica y elementos finales.
¿Qué configuración del PSC1-C-100 se cita?
La referencia consultada, 103056776, dispone de 14 entradas seguras, 20 I/O seguras configurables, cuatro salidas seguras de semiconductor y dos contactos de salida de relé de seguridad, con alimentación a 24 V CC. Las variantes, ampliaciones y límites deben comprobarse en el manual correspondiente.
¿El PSC1 garantiza PL e en la máquina?
No. La capacidad declarada del controlador no certifica el nivel de la función completa. El PL alcanzado depende de la arquitectura y los componentes de la cadena, las condiciones de aplicación y la validación frente al PLr.
¿Por qué el ejemplo utiliza 500 ms?
Ilustra la simultaneidad y coincide con la diferencia máxima de 0,5 s exigida por el apartado 12.4.3 de la NR-12 brasileña para los dispositivos de mando bimanual comprendidos en su ámbito: 200 ms pasan y 650 ms fallan. La aplicación real debe examinar todos los requisitos normativos, el tipo de dispositivo y la configuración; el simulador no determina conformidad.
¿Qué ocurre al soltar un botón?
En el modelo se retira el permiso y ambos botones deben liberarse antes de otro intento. En una máquina real, retirar la orden y alcanzar el estado seguro también depende de los elementos finales, las energías y el tiempo de parada.
¿Qué evita la antirrepetición?
Evita obtener otro permiso soltando y pulsando únicamente un botón mientras el otro permanece accionado. En el ejemplo, un nuevo ciclo exige liberar ambos y realizar una nueva solicitud.
¿El EDM demuestra que toda la máquina es segura?
No. La supervisión observa la realimentación especificada de los dispositivos externos. Esa información no sustituye la comprobación del movimiento, la energía residual ni la integridad de toda la función.
¿Rearme y puesta en marcha son lo mismo?
No. En el laboratorio, el rearme solo habilita la aceptación de una nueva solicitud; no concede el permiso. Normalizar un fallo o desbloquear la emergencia tampoco inicia automáticamente un ciclo.
¿El laboratorio puede conectarse a un controlador?
No. Es una simulación educativa independiente, sin comunicación industrial. No es software de seguridad, una especificación ejecutiva, una herramienta de puesta en servicio ni una validación de máquina.
¿El mando bimanual protege a todas las personas?
No automáticamente. La función, el acceso al peligro, terceros, ubicación, tiempo de parada y otras medidas de protección deben evaluarse para la aplicación.
Referencias
- PSC1-C-100 — 103056776Schmersal
- CLP de Segurança Modular Programável PSC1Schmersal Brasil
- PSC1-C-100 Installation Manual — V3.0 / 37E / 02-2026Schmersal
- SafePLC2 Programming Manual — V2.9 / 1.7.1.78xxSchmersal
- NR-12 — arquivo oficial atualizado 2025Ministério do Trabalho e Emprego
- Manual de aplicação da NR-12Ministério do Trabalho e Emprego
- ISO 13849-1:2023ISO
- ISO 13851:2019ISO
- ISO 14118:2017ISO
- ISO 13849-2:2012ISO