
Entenda como funciona um CLP de segurança, do sensor à saída segura. Veja comando bimanual, falhas, EDM e um simulador didático.
Dois botões pressionados: isso basta?
Imagine uma prensa industrial hipotética. O operador aciona um botão com cada mão para pedir um movimento. Parece uma regra simples: se A e B estão pressionados, a máquina pode funcionar. Mas e se um botão ficou preso? Se os sinais chegaram com muito atraso? Se o contator não abriu depois do ciclo anterior? A engenharia precisa responder a essas perguntas antes de transformar dois sinais em uma autorização.
Neste estudo de componentes da série de Engenharia, vamos acompanhar uma função de segurança desde a entrada até o elemento que atua sobre o movimento. O PSC1-C-100 da Schmersal será uma referência concreta de controlador; os desenhos e a estação bimanual são genéricos e ilustrativos. O laboratório ao final é uma simulação independente, sem ligação com máquina, controlador ou rede industrial.
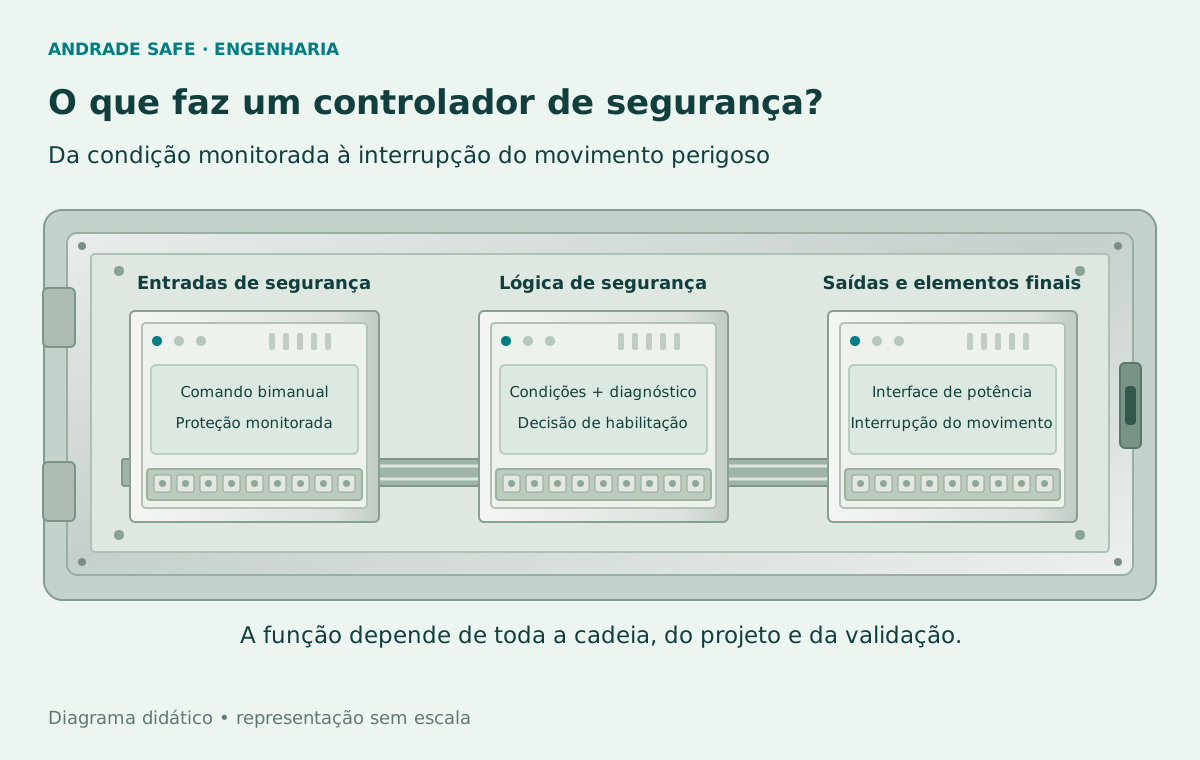
CLP comum e CLP de segurança: tarefas diferentes
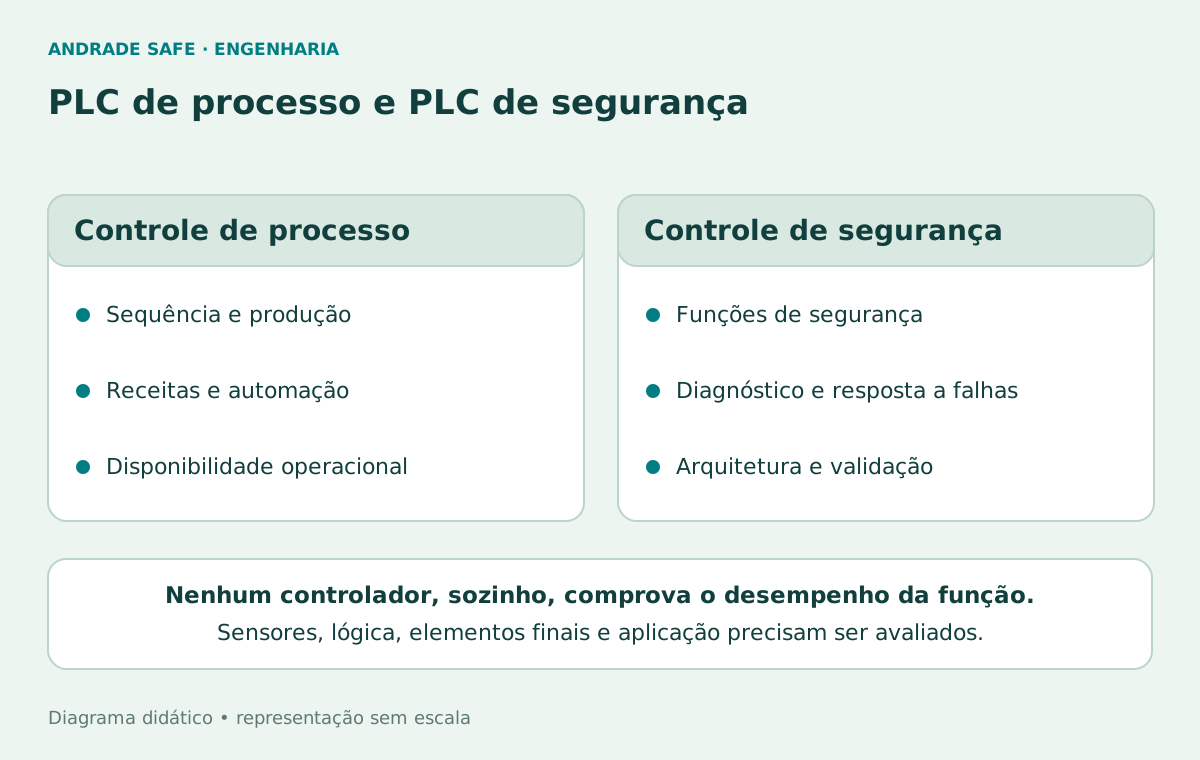
Um CLP de processo organiza a produção: sequência, receita, temperatura, contagem e comunicação com a interface do operador. Um controlador de segurança trata funções cujo comportamento diante de falhas precisa ser especificado e demonstrado. Não é apenas um CLP comum com uma senha ou uma entrada chamada “emergência”.
Controladores destinados à segurança empregam arquiteturas, diagnósticos e desenvolvimento adequados à finalidade declarada pelo fabricante. Redundância e verificações internas podem contribuir para detectar falhas e conduzir as saídas ao estado previsto. A capacidade do produto depende de seu manual, da configuração, dos componentes usados e das condições de aplicação; o rótulo “seguro” não substitui a avaliação da função completa.
Os dois tipos podem coexistir. O CLP de processo pode receber informação de estado para exibir um alarme ou organizar a sequência. Porém, essa informação convencional não se torna automaticamente um canal de segurança. A prevenção do movimento perigoso precisa continuar apoiada na arquitetura relacionada à segurança, inclusive se a comunicação de supervisão deixar de funcionar.
| Aspecto | CLP de processo | Controlador de segurança |
|---|---|---|
| Objetivo principal | Organizar produção e operação | Executar funções relacionadas à segurança |
| Falhas | Tratadas conforme o projeto de automação | Diagnóstico e comportamento definidos para a função |
| Sinais de supervisão | Indicadores e comunicação de estado | Não substituem a cadeia de segurança |
| Resultado demonstrável | Desempenho da automação | Contribuição para uma função validada; não certificação da máquina |
Um equipamento real: PSC1-C-100
O catálogo oficial da referência PSC1-C-100, artigo 103056776, identifica um controlador modular alimentado em 24 Vcc. A referência consultada dispõe de 14 entradas seguras, 20 I/O seguras configuráveis, quatro saídas seguras semicondutoras e dois contatos de saída de relé de segurança. O catálogo também relaciona seis saídas de sinalização e seis pulsos de teste. I/O significa entrada ou saída; um ponto configurável não deve ser contado simultaneamente nas duas funções.
Esses números descrevem a referência consultada, não qualquer produto com “PSC1” no nome. Módulos, variantes, parâmetros e limites elétricos devem ser conferidos na documentação correspondente. Uma saída semicondutora e um contato de relé não têm necessariamente o mesmo comportamento, capacidade de carga, diagnóstico ou compatibilidade com o dispositivo conectado.
O SafePLC2 é o ambiente indicado pela Schmersal para desenvolver a lógica da família. Blocos de função ajudam a expressar comportamentos de segurança, mas selecionar um bloco no software não comprova que sensores, fiação, elementos finais e instalação atendem ao requisito. O programa, seus parâmetros e a aplicação precisam ser revisados e validados segundo os procedimentos aplicáveis.
A documentação declara possibilidade de aplicação até PL e, categoria 4 e SIL 3 nas condições especificadas. Isso é capacidade declarada do equipamento; não significa “PL e garantido” para uma prensa ou para qualquer função conectada a ele. O nível atingido pela cadeia depende de todos os seus subsistemas e da integração.
Foram consultados o manual de instalação PSC1-C-100 V3.0, versão 37E, de fevereiro de 2026, válido desde o firmware indicado na capa, e o manual SafePLC2 V2.9, correspondente à versão de software 1.7.1.78xx. São referências de leitura; a compatibilidade com o equipamento e o software efetivamente usados deve ser confirmada antes da aplicação.
Schmersal — PSC1-C-100 — 103056776 →
Schmersal Brasil — CLP de Segurança Modular Programável PSC1 →
Schmersal — PSC1-C-100 Installation Manual — V3.0 / 37E / 02-2026 →
Schmersal — SafePLC2 Programming Manual — V2.9 / 1.7.1.78xx →
A cadeia: detectar, decidir e atuar
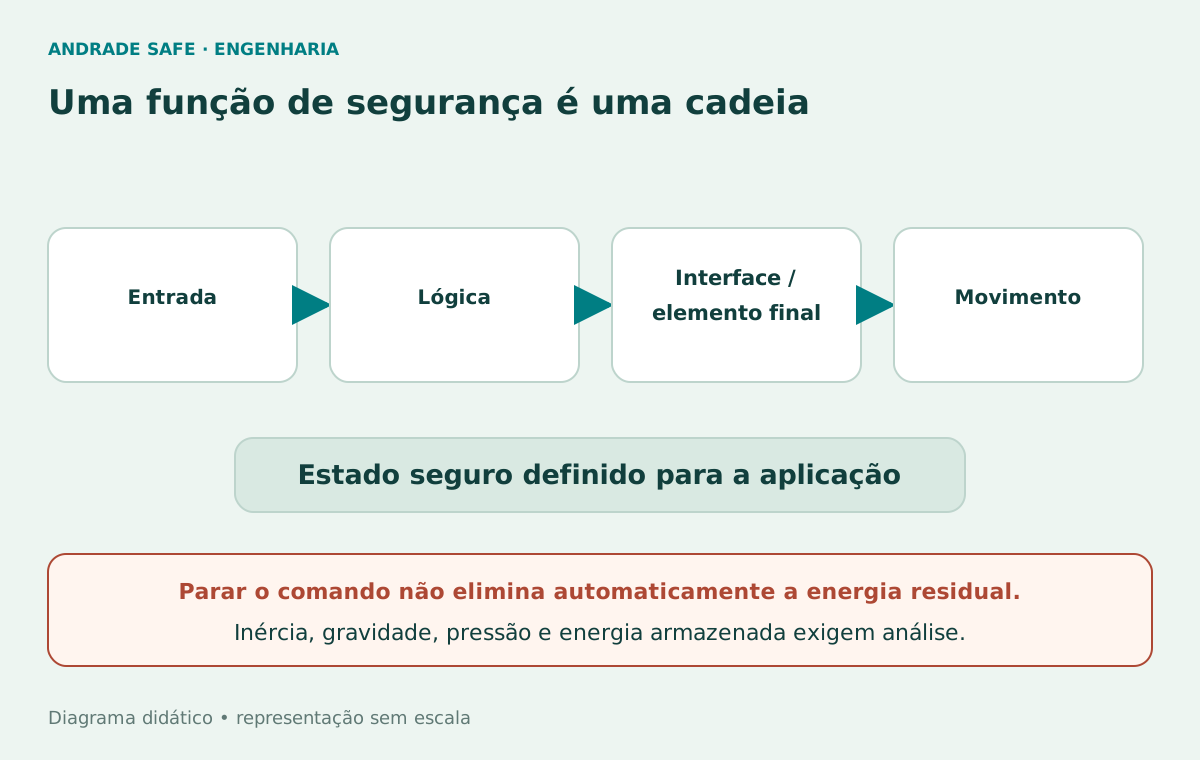
Na entrada, dispositivos fornecem sinais sobre comandos e condições. A lógica avalia esses sinais. As saídas comandam interfaces e elementos finais. Por último, a ação desses elementos precisa levar a máquina ao estado seguro definido para o perigo. O percurso não termina numa luz verde do painel.
Num exemplo genérico, botões alimentam a avaliação bimanual, a lógica retira ou concede uma autorização e dispositivos adequados atuam sobre a energia ou o movimento. Uma saída desenergizada pode ser parte da resposta, mas “sem tensão” não é sinônimo universal de “sem risco”: inércia, gravidade, pressão acumulada e energia residual precisam ser consideradas.
Quando há interface intermediária, sua função deve estar clara. Um relé, contator, acionamento ou válvula pode pertencer à cadeia que precisa ser avaliada. Trocar somente o controlador e manter um elemento final inadequado não corrige a função inteira. É preciso definir o que será detectado, o que deve acontecer e como confirmar que aconteceu.
Comando bimanual: tempo, continuidade e intenção
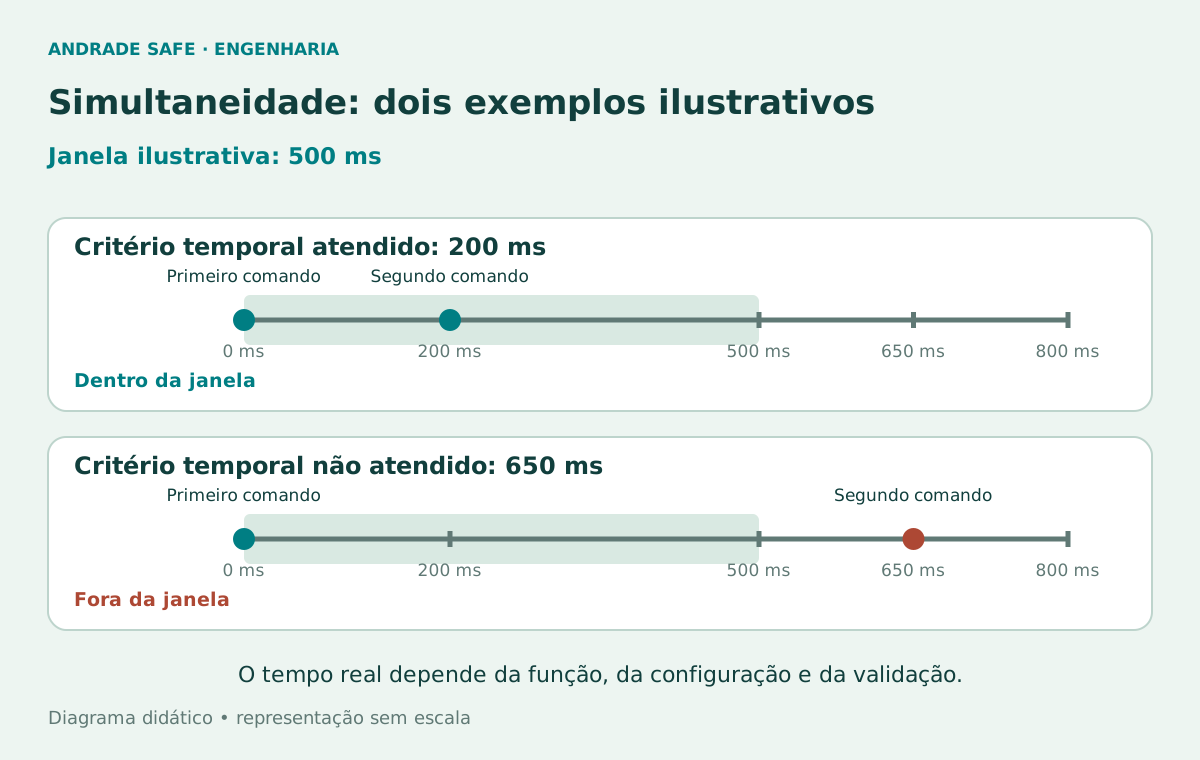
No exemplo do laboratório, A e B devem ser acionados com diferença de até 500 ms e permanecer acionados para manter o permissivo lógico. Um atraso de 200 ms passa nessa comparação; 650 ms não passa. O milissegundo é a milésima parte de um segundo: 500 ms equivalem a 0,5 s. Os tempos são didáticos, escolhidos para ilustrar uma configuração; não definem por si a conformidade de um dispositivo real.
A simultaneidade é uma condição temporal, não apenas a constatação de que os dois sinais estão em nível alto. O sistema precisa distinguir duas atuações novas de um sinal que já estava mantido. Por isso, no modelo, ambos devem ser liberados antes de uma nova tentativa. A antirrepetição impede que se solte e pressione apenas um botão enquanto o outro permanece acionado para obter outro permissivo.
A liberação de qualquer botão retira o permissivo no modelo. Numa máquina, retirar a autorização e alcançar o estado seguro são eventos distintos: há tempos de processamento, atuação e parada, além da posição dos dispositivos de comando. O resultado deve ser avaliado para a função e o tipo de comando previstos. Um bimanual não protege automaticamente terceiros nem toda a área de uma máquina.
A instalação física também importa. Posição, separação, prevenção de acionamento involuntário ou neutralização, acesso de outras pessoas e relação com o perigo exigem análise. A ISO 13851 trata dos dispositivos de comando bimanual; a aplicação deve considerar os requisitos pertinentes e as demais medidas de proteção. O simulador não determina distância de instalação nem categoria normativa do dispositivo.
No contexto brasileiro, o item 12.4.3 da NR-12 exige, para os dispositivos de comando bimanual abrangidos, atuação síncrona com diferença menor ou igual a 0,5 s e outras condições de monitoramento, continuidade e reinício. A escolha de 500 ms neste exemplo coincide com esse limite temporal, mas satisfazer apenas a janela não atende ao conjunto de requisitos da função.
Ministério do Trabalho e Emprego — NR-12 — arquivo oficial atualizado 2025 →
Pulsos de teste: o que podem revelar?
Dois canais de entrada não são, por si, garantia de independência. Uma falha pode afetar ambos ou fazer um sinal parecer válido. Conforme a arquitetura e a configuração permitidas pelo fabricante, pulsos de teste e sinais monitorados ajudam a detectar determinadas falhas, como alguns curtos entre canais ou com a alimentação.
A ideia é comparar o sinal observado com um comportamento esperado, em vez de interpretar somente um nível contínuo. Porém, a cobertura diagnóstica depende do tipo de entrada, do dispositivo conectado, do percurso dos condutores e das possibilidades de falha. Não é correto prometer que todo curto, contato preso ou defeito será detectado pelos mesmos pulsos.
Compatibilidade elétrica e temporal deve ser verificada. Saídas de sensores eletrônicos, contatos e interfaces podem exigir configurações diferentes. Os desenhos deste artigo mostram somente conceitos; não apresentam bornes, pinagem, pontes ou ligação executiva. O laboratório tampouco gera pulsos reais ou calcula cobertura diagnóstica.
Schmersal — PSC1-C-100 Installation Manual — V3.0 / 37E / 02-2026 →
EDM: a saída mandou, mas o elemento final respondeu?
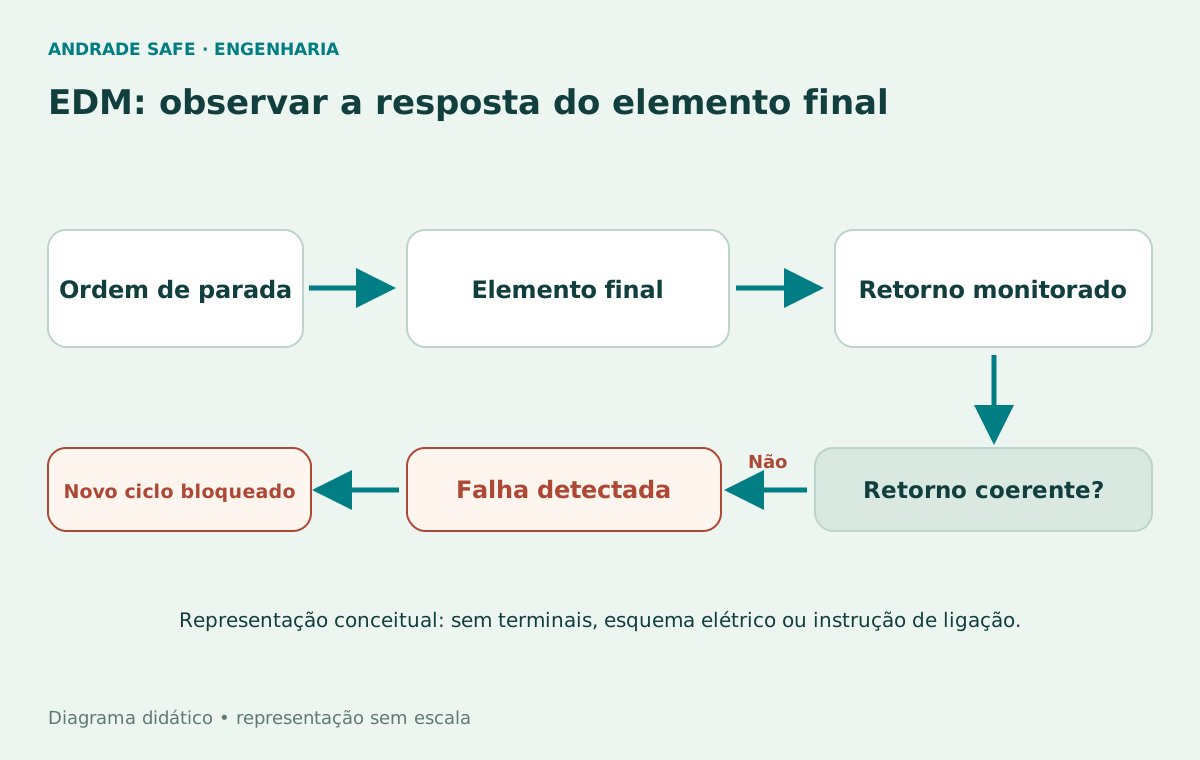
EDM significa external device monitoring, ou monitoramento de dispositivos externos. A lógica observa um retorno associado ao estado dos elementos finais. Se esse retorno não corresponde ao estado esperado no momento previsto, uma nova habilitação pode ser bloqueada. Assim, o projeto não fica limitado a perguntar se o controlador enviou o comando.
Considere um contator que deveria abrir após a retirada da saída. Se um contato principal permanecer fechado, o retorno apropriado pode indicar que o estado de repouso não foi alcançado. Quando aplicáveis e corretamente selecionados, contatos espelho de contatores ou contatos mecanicamente ligados de relés permitem estabelecer relações úteis entre estados. Um contato auxiliar qualquer não deve ser tratado automaticamente como prova suficiente.
O EDM não é um sensor universal do movimento nem uma prova de ausência de energia. Um retorno saudável pode informar algo sobre o dispositivo monitorado sem demonstrar que uma pressão se dissipou, que o eixo parou ou que toda a função está íntegra. Os dispositivos, estados esperados, instantes de verificação e resposta à falha precisam estar definidos na arquitetura.
No laboratório, “falha EDM” é um interruptor lógico que representa um retorno incompatível. Não reproduz dinâmica de contatos, tempo de resposta, soldagem, biblioteca SafePLC2 ou análise de falhas. A normalização do retorno não concede uma partida: ela apenas permite seguir com a recuperação e o rearme ilustrados.
Schmersal — PSC1-C-100 Installation Manual — V3.0 / 37E / 02-2026 →
Schmersal — SafePLC2 Programming Manual — V2.9 / 1.7.1.78xx →
Rearme não é partida
Após uma emergência ou falha de feedback no modelo, é necessário remover a condição simulada, liberar os botões e executar um rearme. Rearmar significa restabelecer a possibilidade de aceitar um novo pedido. O comando de rearme, sozinho, nunca concede o permissivo de movimento neste laboratório.
Destravar um dispositivo de emergência também não significa que seja adequado reiniciar. O projeto real deve prevenir partidas inesperadas e considerar a situação das pessoas, a visibilidade, a localização do comando e os perigos remanescentes. A ISO 14118 aborda a prevenção da partida inesperada; procedimentos, isolamento de energias e medidas de projeto têm funções próprias.
Para tornar essa distinção visível, a simulação inclui um botão separado “Solicitar ciclo”. Essa sequência é uma escolha pedagógica do laboratório, não uma exigência universal de que todo comando bimanual real tenha um botão adicional. A intenção de iniciar e a lógica de reinício devem ser especificadas para cada aplicação.
PLr e PL: primeiro o requisito, depois a demonstração
PLr é o nível de desempenho requerido para uma função de segurança, estabelecido a partir da avaliação de risco e dos critérios aplicáveis. PL é o nível de desempenho alcançado pela função implementada. Não são números intercambiáveis nem propriedades determinadas apenas pelo modelo do controlador.
A ISO 13849-1:2023 aborda partes de sistemas de comando relacionadas à segurança. A avaliação envolve arquitetura, confiabilidade dos componentes, cobertura diagnóstica, falhas de causa comum e outros requisitos pertinentes. Sensores, lógica, interfaces e elementos finais precisam ser considerados na função; as condições de uso e as exclusões de falha exigem fundamentação.
Um equipamento capaz de integrar aplicações até PL e pode fazer parte de uma cadeia que não atinja o PLr exigido. Também não se obtém um nível maior por somar rótulos comerciais. A demonstração depende do projeto e da validação, com análise e ensaios apropriados. A ISO 13849-2 é referência para validação dentro dessa família normativa.
A NR-12 fornece requisitos brasileiros para segurança em máquinas e equipamentos. A seleção de medidas deve partir dos perigos e das condições de operação, manutenção e intervenção. Automação de segurança é parte desse trabalho; não substitui proteção física, gestão de energia residual, documentação, capacitação ou medidas exigidas para a aplicação concreta.
Ministério do Trabalho e Emprego — NR-12 — arquivo oficial atualizado 2025 →
Ministério do Trabalho e Emprego — Manual de aplicação da NR-12 →
Experimente sete situações no laboratório
Comece pelo cenário de 200 ms. Observe que os dois botões, a solicitação, a emergência e o feedback participam da decisão. Depois compare o atraso de 650 ms e a atuação de um único botão. No teste de antirrepetição, A permanece pressionado enquanto B é liberado e acionado novamente: o permissivo continua bloqueado.
Os cenários automáticos usam tempos virtuais e são executados imediatamente. Nos controles manuais, o intervalo é medido entre seus cliques. Clicar para pressionar ou soltar é uma convenção de interface, sem equivalência física com manter duas mãos nos atuadores. Essa diferença é essencial para não interpretar o experimento como teste de uma estação bimanual.
Teste a emergência e a falha de EDM durante um permissivo. Depois veja “Novo ciclo sem rearme”: o cenário normaliza a emergência e libera os dois botões, mas o pedido permanece bloqueado porque o rearme ainda está pendente. O histórico registra a sequência. “Reiniciar experimento” limpa a simulação; não representa um recurso de desbloqueio numa máquina.
Laboratório de comando bimanual
Simulação didática. Não é software de segurança nem especificação executiva.
Controles manuais: clique para pressionar ou soltar. Cenários: sequência virtual imediata, sem conexão industrial.
Sete cenários automáticos
- Botão A
- SOLTO
- Botão B
- SOLTO
- Pedido de ciclo
- NÃO
- Rearme pendente
- NÃO
- Emergência
- NORMAL
- Feedback EDM
- SAUDÁVEL
Experimento reiniciado: saída desabilitada; aguardando pedido.
Histórico — mais recente primeiro
- Experimento reiniciado: saída desabilitada; aguardando pedido.
Modelo de estados, sem pulsos físicos, tempo de parada, cálculo de PL ou energias reais. A solicitação separada é uma escolha pedagógica, não uma regra universal para bimanuais. Ambos devem ser liberados para outra tentativa; falhas simuladas exigem normalização e rearme.
O que este experimento ensina — e o que não calcula
O modelo ensina a relação entre estados lógicos: condições saudáveis são necessárias, liberação retira o permissivo e falhas simuladas exigem recuperação antes de um novo pedido. Ele não implementa software certificado, firmware PSC1, pulsos físicos de teste, diagnósticos internos, tolerância a falhas ou funcionamento em tempo real determinístico.
Não calcula PL, PLr, SIL, cobertura diagnóstica, distância de segurança ou tempo de parada. Não dimensiona contatores, válvulas, circuitos hidráulicos nem proteção elétrica. A indicação “permissivo concedido” significa somente que as condições do modelo educativo foram satisfeitas; não comprova que qualquer movimento real seria seguro.
Para uma aplicação executiva, é preciso especificar as funções, consultar a documentação compatível, verificar sensores e elementos finais, analisar falhas e energias, testar e validar a integração. Os resultados do laboratório não são parâmetros de produção, instruções de comissionamento ou substitutos dessa engenharia.
Leve o laboratório para estudo
O simulador HTML pode ser baixado e aberto localmente num navegador com JavaScript. Não se conecta a sistemas industriais. A versão incorporada foi adaptada ao blog com textos em três idiomas e sete cenários; o arquivo para download está em português e mantém a finalidade educativa.
Os esquemas são originais e genéricos. Não há documentação de instalação, dados de cliente ou projeto executivo disponível nesta página. Use as referências oficiais para conhecer o equipamento e o contexto normativo, sempre distinguindo exemplo de ensino de uma especificação real.
Em segurança, o comportamento na falha faz parte da função
A pergunta inicial não se resolve olhando apenas para dois botões. É preciso acompanhar a validade dos sinais, a sequência temporal, a liberação anterior, o retorno dos elementos finais e as condições de recuperação. Cada etapa tem uma responsabilidade e um limite.
Conhecer um controlador como o PSC1 ajuda a tornar essas ideias concretas. Mas o centro do projeto continua sendo a função de segurança da máquina, com requisito definido e comportamento demonstrado. Em segurança de máquinas, não basta que um botão funcione: a arquitetura precisa continuar segura quando algo falha.
Perguntas frequentes
Um CLP comum pode substituir um CLP de segurança?
Um CLP convencional não substitui automaticamente o controlador destinado à função de segurança. A arquitetura precisa atender ao requisito estabelecido e ter seu comportamento demonstrado, incluindo sensores, lógica e elementos finais.
Qual é a configuração citada do PSC1-C-100?
Na referência 103056776 consultada, são 14 entradas seguras, 20 I/O seguras configuráveis, quatro saídas seguras semicondutoras e dois contatos de saída de relé de segurança, com alimentação de 24 Vcc. Variantes, expansões e limites devem ser conferidos no manual correspondente.
O PSC1 garante PL e na máquina?
Não. A capacidade declarada do controlador não certifica o nível da função completa. O PL alcançado depende da arquitetura e dos componentes da cadeia, das condições de aplicação e da validação frente ao PLr.
Por que o exemplo usa 500 ms?
O laboratório usa 500 ms para ilustrar o critério temporal. No Brasil, a NR-12, item 12.4.3, exige diferença menor ou igual a 0,5 s para os dispositivos abrangidos, junto de outras condições. Cumprir apenas a janela não demonstra conformidade da função completa.
O que acontece ao soltar um botão?
No modelo, o permissivo é retirado e ambos devem ser liberados antes de uma nova tentativa. Em máquina real, retirada do comando e obtenção do estado seguro também dependem dos elementos finais, energias e tempo de parada.
O que a antirrepetição evita?
Evita obter outro permissivo liberando e pressionando apenas um botão enquanto o outro continua mantido. No exemplo, um novo ciclo exige a liberação de ambos e um novo pedido.
EDM comprova que toda a máquina está segura?
Não. O monitoramento observa o retorno especificado dos dispositivos externos. Sua informação não substitui a verificação de movimento, energia residual ou integridade de toda a função.
Rearme e partida são a mesma coisa?
Não. No laboratório, rearme apenas habilita a aceitação de um novo pedido; não concede o permissivo. Normalizar uma falha ou destravar a emergência também não inicia automaticamente um ciclo.
O laboratório pode ser conectado a um controlador?
Não. É uma simulação independente para ensino, sem comunicação industrial. Não é software de segurança, especificação executiva, ferramenta de comissionamento ou validação de máquina.
O comando bimanual protege todas as pessoas?
Não automaticamente. A função, o acesso ao perigo, terceiros, posicionamento, tempo de parada e outras medidas de proteção precisam ser avaliados para a aplicação.
Referências desta atualização
Informação conferida em 10 fontes em 11/10/2026.
- PSC1-C-100 — 103056776Schmersal
- CLP de Segurança Modular Programável PSC1Schmersal Brasil
- PSC1-C-100 Installation Manual — V3.0 / 37E / 02-2026Schmersal
- SafePLC2 Programming Manual — V2.9 / 1.7.1.78xxSchmersal
- NR-12 — arquivo oficial atualizado 2025Ministério do Trabalho e Emprego
- Manual de aplicação da NR-12Ministério do Trabalho e Emprego
- ISO 13849-1:2023ISO
- ISO 13851:2019ISO
- ISO 14118:2017ISO
- ISO 13849-2:2012ISO